보험·법률·DFIR 전문가 한자리에…'사이버 복원력 포럼' 11월 3일 개최
보험·법률·DFIR 전문가가 한자리에 모이는 '사이버 복원력 포럼'이 2026년 11월 3일 서울 그랜드 인터컨티넨탈 파르나스에서 개최된다. 랜섬웨어 몸값 협상 등 실전 시뮬레이션 포함.
https://privacynews.kr/s/dac23498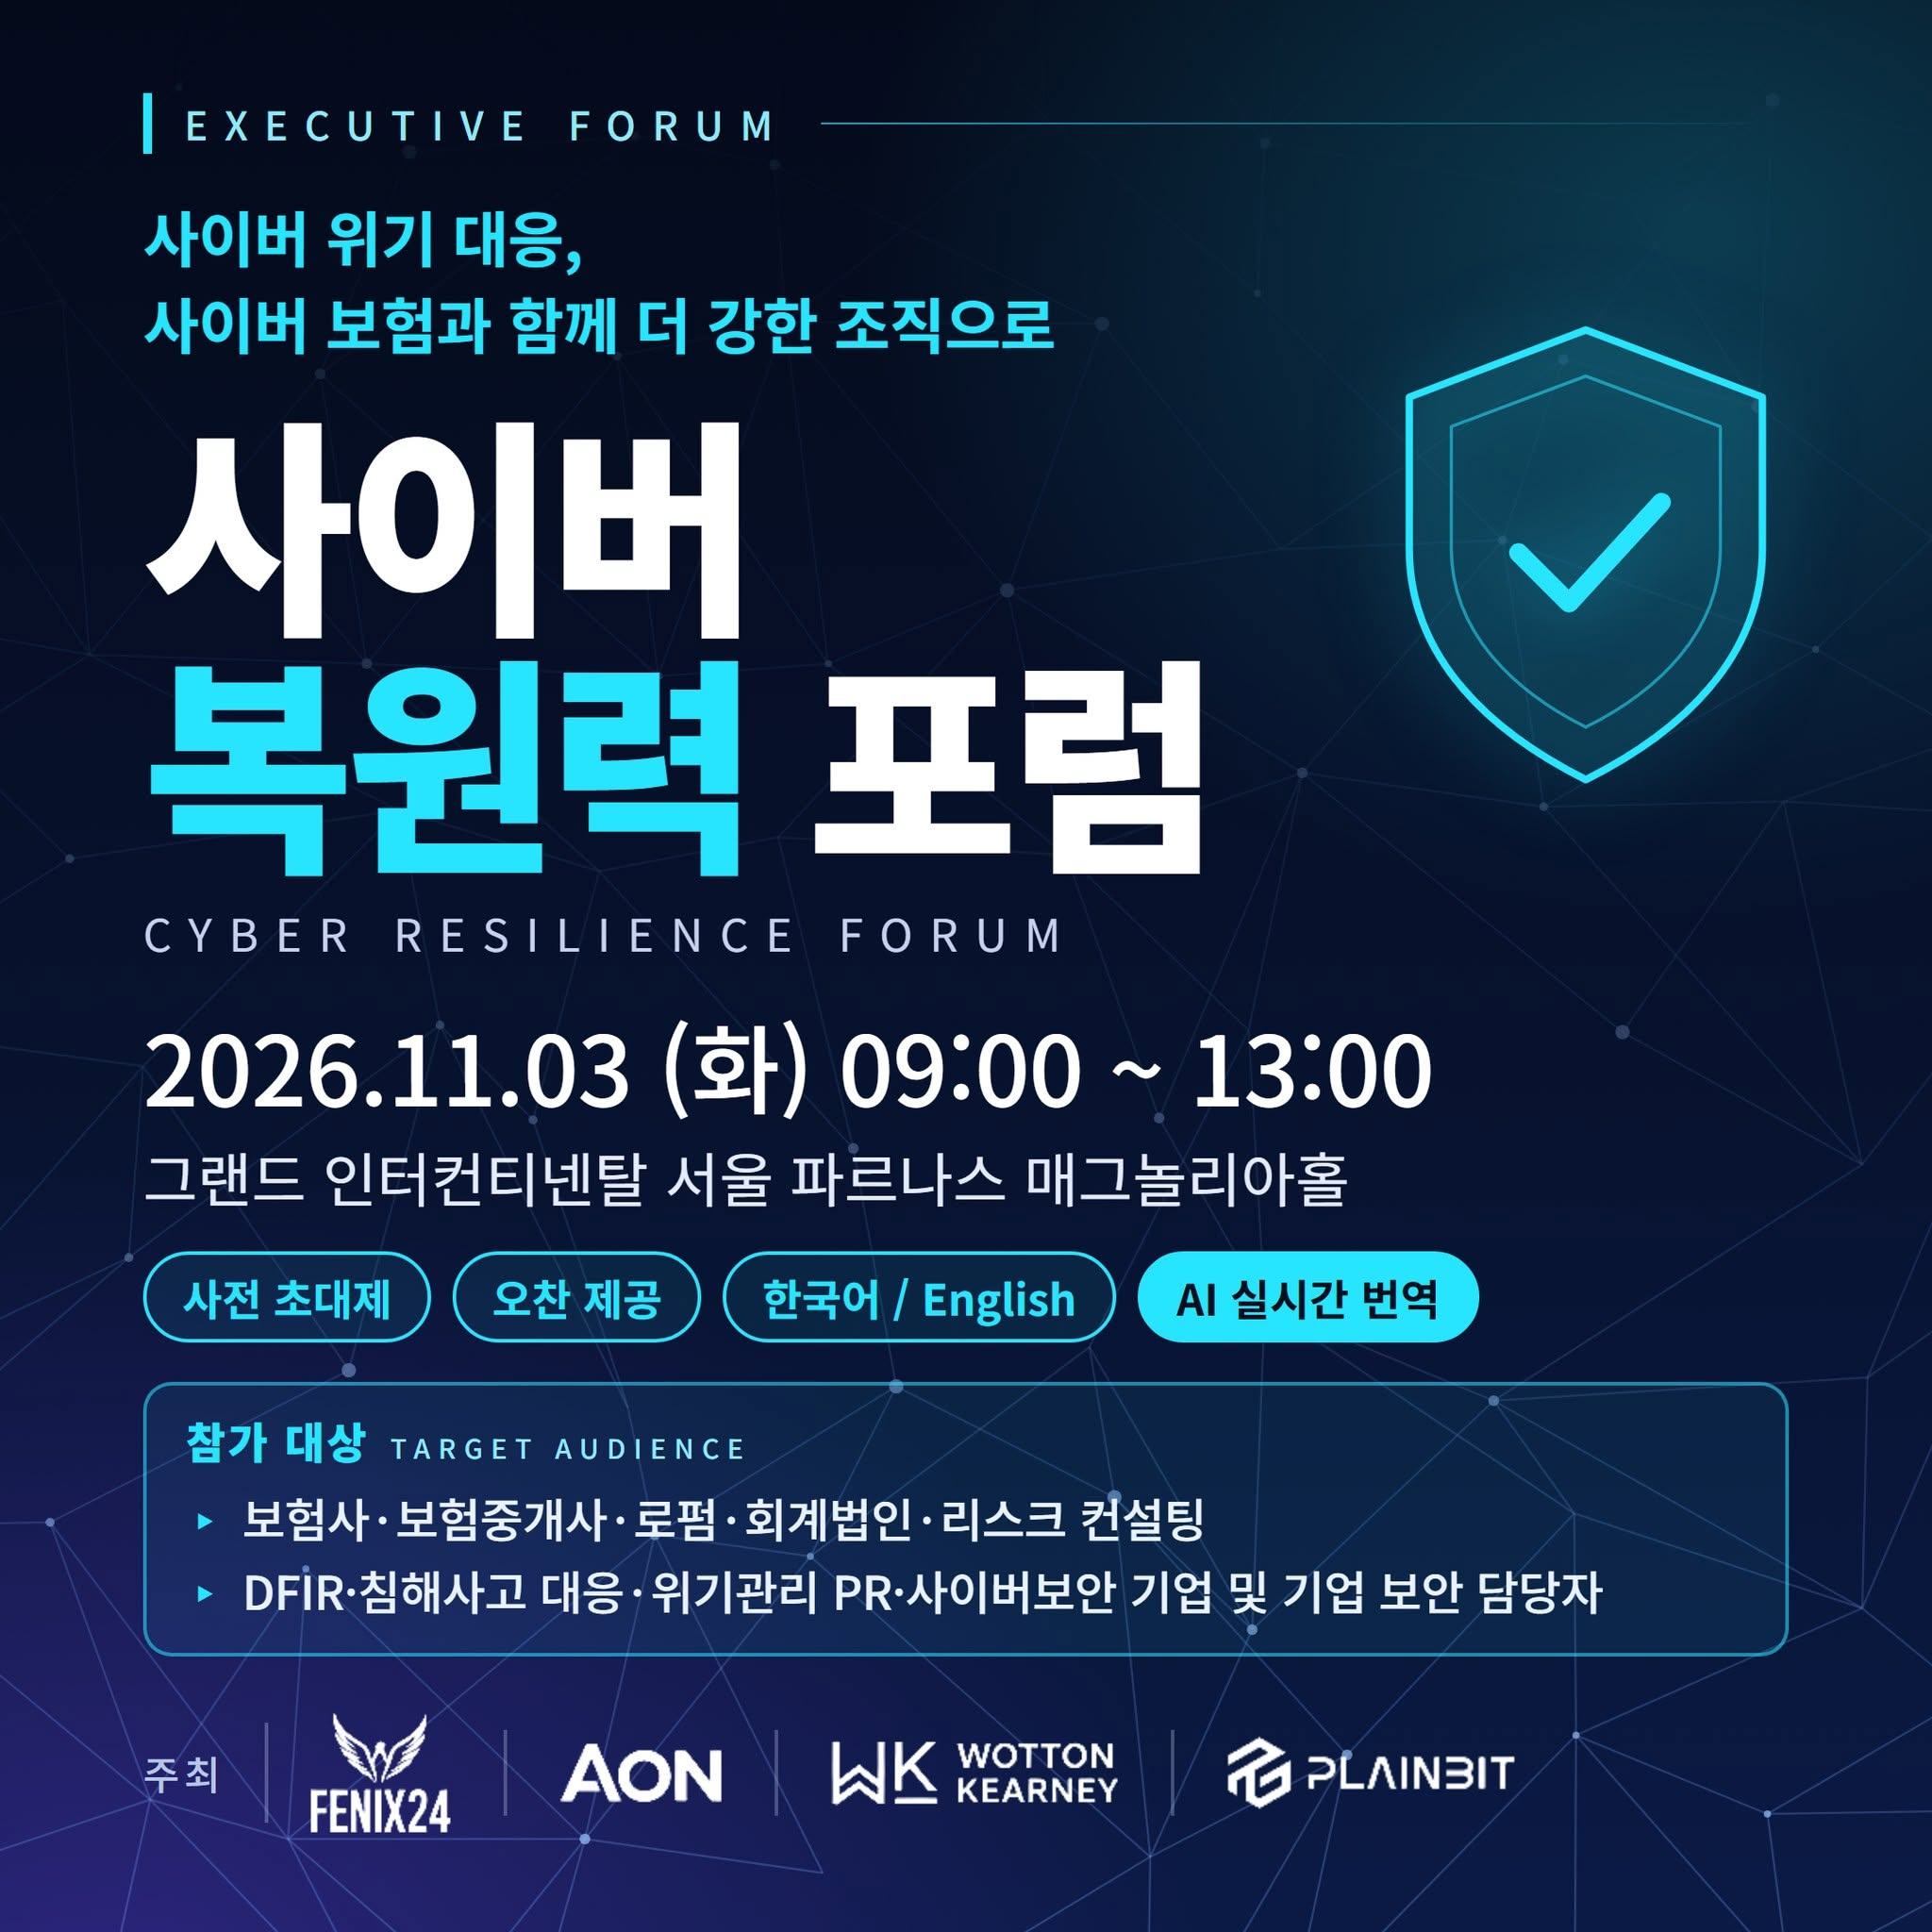
핵심 요약
사이버 침해사고 대응과 사이버 보험을 연계한 실무 중심 포럼이 오는 2026년 11월 3일(화) 서울에서 열린다. PLAINBIT·Fenix24·Wotton Kearney·AON이 공동 주최하는 '사이버 복원력 포럼(Cyber Resilience Forum)'은 보험·법률·디지털 포렌식 및 침해사고 대응(DFIR) 전문가가 한자리에 모여 조직의 사이버 복원력을 논의하는 자리로 마련됐다.
주요 내용
포럼 개요
- 일시: 2026년 11월 3일(화) 09:00~13:00
- 장소: 그랜드 인터컨티넨탈 서울 파르나스 매그놀리아홀(2F)
- 주최: PLAINBIT, Fenix24, Wotton Kearney, AON
- 참가 대상: 보험사·보험중개사·로펌·회계법인·리스크 컨설팅사, DFIR·침해사고 대응·위기관리 PR·사이버보안 기업 및 기업 보안 담당자
- 언어 지원: AI 기반 실시간 한국어·영어 동시 번역 제공
- 등록: 사전 등록제 운영 (https://forms.gle/JXirppQgvCLVESeK8)
핵심 프로그램
이번 포럼은 '뚫리지 않는 조직은 없다. 뚫린 뒤 얼마나 빨리 회복하느냐가 경쟁력이다'라는 문제의식에서 출발한다. 예방 중심의 보안 패러다임에서 벗어나 사고 이전 준비부터 사고 이후 복구까지 전 주기적 복원력을 다룬다는 점이 특징이다.
주요 세션 구성은 다음과 같다.
- 오프닝: 예방을 넘어 복원력으로 — 한국 사이버 위협 현황과 위기 대응 생태계
- 시뮬레이션(90분): 'Game On: 사이버 위기 의사결정 시뮬레이션 – 보험 가입부터 몸값 협상까지' — 보험 가입, 침해 탐지, 개인정보 유출 통지, 랜섬웨어 몸값 협상 등 5개 레벨의 의사결정을 게임 형식으로 직접 체험하며 선택 결과가 점수·평판으로 환산됨
- 패널 토론: 복원력은 누가 만드는가 — 보험·법률·DFIR 관점의 사고 대응 협업
- 오찬 및 네트워킹: 참가자 무료 제공
전문가 분석
개인정보·보안 분야에서 사이버 복원력은 단순한 기술적 개념을 넘어 법적 의무 이행과 직결된 경영 리스크 관리 과제로 부상하고 있다. 개인정보 보호법은 개인정보처리자에게 침해사고 발생 시 72시간 이내 신고 및 정보주체 통지 의무를 부과하고 있어, 사고 탐지부터 유출 통지까지의 대응 체계가 법적 처분 여부를 가르는 핵심 변수가 된다.
이번 포럼이 주목받는 이유는 보험사·법률·DFIR 전문가가 협업 관점에서 사고 대응을 논의한다는 점에 있다. 실제 침해사고 처리 과정에서는 포렌식 조사, 법률 자문, 보험금 청구, 규제기관 신고가 동시다발적으로 진행되는 만큼, 각 영역 간 역할 분담과 의사결정 흐름을 사전에 정립해 두는 것이 중요하다.
특히 시뮬레이션 세션에서 다루는 '랜섬웨어 몸값 협상' 시나리오는 국내 기업들이 실제로 직면하지만 공개적으로 논의하기 꺼려하는 영역이다. 몸값 지불 여부는 단순한 비용 문제가 아니라 법적 책임, 재발 방지 의무, 보험 약관 적용 가능성과 맞물린 복합적 판단을 요구한다는 점에서 실무적 시사점이 크다.
실무 연계 포인트
- 개인정보 유출 통지 의무: 개인정보 보호법 제34조에 따라 유출 인지 후 72시간 이내 개보위 신고 및 정보주체 통지 요건 숙지 필요
- 사이버 보험 약관 검토: 랜섬웨어 몸값 지급, 사고 조사 비용, 제3자 배상 등 담보 범위 사전 확인이 실제 보험금 수령 여부를 결정
- DFIR 계약 사전 체결: 침해사고 발생 후 대응팀을 수배하면 초동 대응 골든타임을 놓칠 수 있어 사전 리테이너 계약 검토 권장
- 개보위 처분 리스크 관리: 기술적·관리적 보호조치 미비로 인한 과징금·과태료 처분 사례가 증가하는 추세로, 복원력 체계 구축이 처분 경감 사유로 작용할 수 있음
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)