개인정보위
침해사고PrivacyNews
침해사고
개인정보위, 우리은행 고객 1만7천명 개인정보 유출 사고 현장조사 착수…CI값 9개월 공개 방치
개보위가 우리은행의 고객 1만7,551명 개인정보 유출 사고 현장조사에 착수했다. CI값이 9개월간 깃허브에 공개 방치된 이번 사고는 위탁 관리 부실과 제도적 공백을 동시에 드러냈다.
백남정 · 2026년 7월 7일
개인정보위
개보위가 우리은행의 고객 1만7,551명 개인정보 유출 사고 현장조사에 착수했다. CI값이 9개월간 깃허브에 공개 방치된 이번 사고는 위탁 관리 부실과 제도적 공백을 동시에 드러냈다.
백남정 · 2026년 7월 7일
공공 창업플랫폼
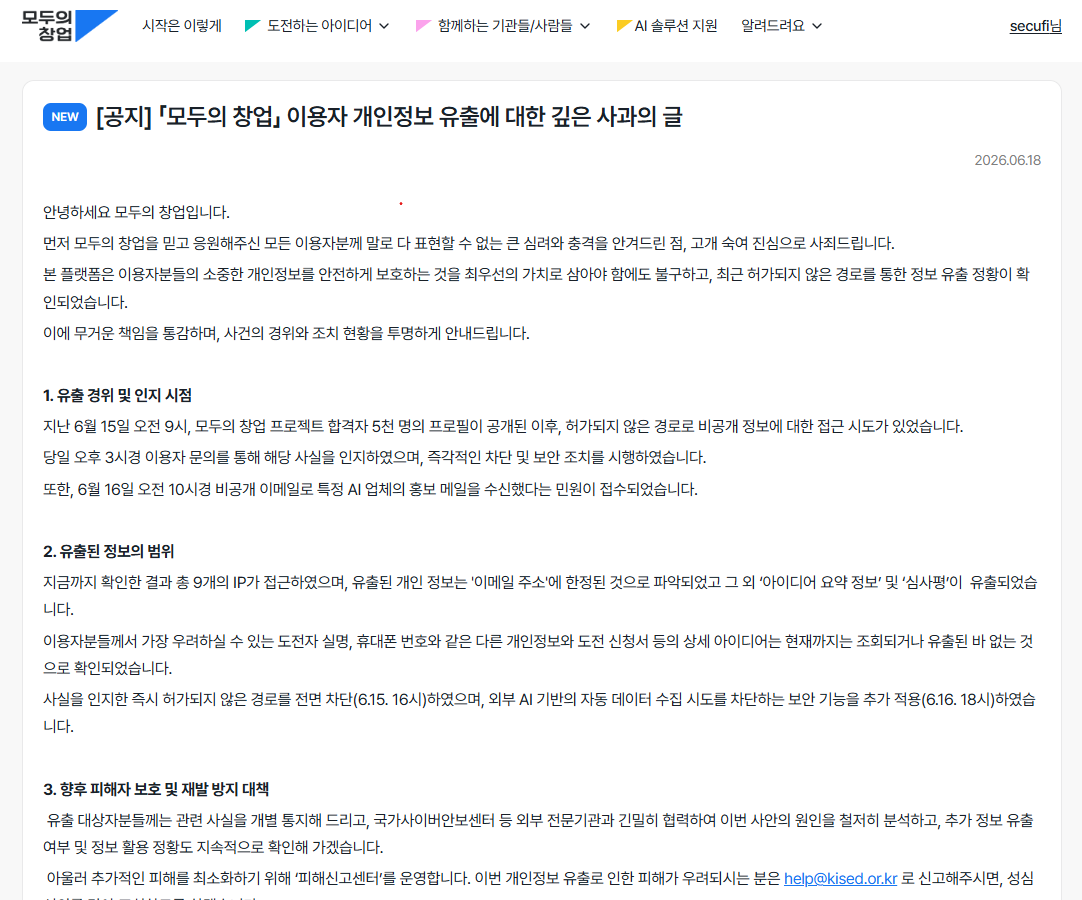
중소벤처기업부·창업진흥원 운영 공공 창업플랫폼 '모두의 창업'에서 AI 수탁업체 '트리플오스'의 보안 취약점으로 이용자 6만 명의 개인정보와 사업 아이디어가 유출됐다. 개인정보보호위원회가 조사에 착수했으며, 공공기관의 위탁업체 보안 관리 체계 전면 재점검이 요구된다.
백남정 · 2026년 6월 20일AI

AI 시대
플레인비트 김진국 대표, '2026 정보보호 컨퍼런스'서 최신 침해 사고 패턴 및 대응 전략 제언
백남정 · 2026년 7월 10일
ADT캡스가 캡스홈 서비스에 단말기 내부 영상처리 방식과 AI 자동 마스킹 기술을 적용해 개인정보 유출 위험을 원천 차단하는 프라이버시 보호 모델을 구현했다.
백남정 · 2026년 8월 30일AI

빗썸
--- 개인정보보호위원회가 암호화폐 거래소 빗썸에 대해 개인정보 국외이전 규정 위반으로 과징금 2억 1,000만 원을 부과하고 시정명령을 의결했다. 국정감사에서 오더북(Order Book) 데이터의 해외 공유 적법성 문제가 제기되면서 본격 조사가 이뤄진 결과다. 가상
백남정 · 2026년 6월 25일AI
식품산업협회 11만건
170개 회원사 연계 플랫폼서 비밀번호·연락처 무방비 노출 한국식품산업협회 산하 170개 회원사의 개인정보 11만건 이상이 외부로 유출되는 대형 침해사고가 발생했다. 비밀번호, 연락처, 이메일 주소 등 민감정보가 평문 또는 취약한 암호화 방식으로 저장되어 있었던 것으
백남정 · 2026년 6월 29일AI
--- 기술지원 종료된 ERP 시스템 방치, 공공서비스 침해사고 2년간 미탐지—국내 개인정보보호 체계의 구조적 결함이 연쇄적으로 노출되고 있다. --- 사례 1: 더존비즈온 ERP, 기술지원 종료 후 '보안 사각지대'로 더존비즈온의 ERP 시스템이 기술지원 종
백남정 · 2026년 9월 20일AI
정부 대표 온라인 민원포털 정부24가 해킹을 당해 개인정보가 유출된 것으로 확인됐다. 행안부는 사고 발생 후 조사 착수까지 상당한 시일이 소요되며 늑장행정 논란에 휩싸였다.
백남정 · 2026년 9월 29일AI
패션 플랫폼 룩핀에서 유출된 270만 건의 고객정보가 다크웹에서 판매되고 있는 정황이 포착됐다. 2026년 9월 16일 내부 데이터 분석 시스템에 대한 외부 비정상 접근이 발생한 것으로 확인됐다.
백남정 · 2026년 9월 25일AI
가명정보 결합전문기관으로 지정된 더존비즈온이 5년간 실적 0건을 기록한 가운데, ERP 시스템 취약점으로 개인정보 유출 위험에 노출된 것으로 확인됐다.
백남정 · 2026년 9월 20일AI

우리은행 고객정보
우리은행 이용자 연계정보(CI)·닉네임 1만7551건이 NFT 프로젝트 수탁 개발업체 직원의 과실로 유출됐으며, 개인정보보호위원회가 조사에 나섰다.
공학박사 백남정 · 2026년 7월 5일
패스트캠퍼스·콜로소
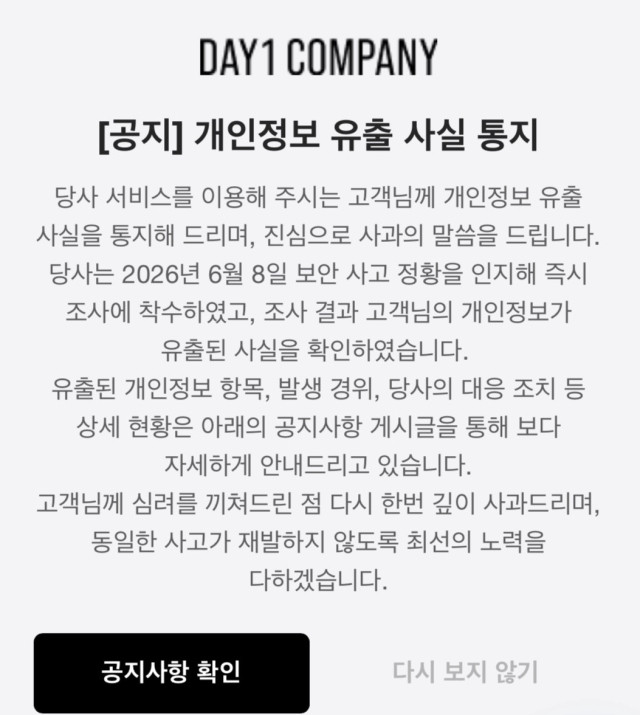
데이원컴퍼니 산하 패스트캠퍼스·콜로소 등 8개 브랜드에서 깃허브 계정 탈취로 대규모 개인정보가 유출됐다. 자택 주소·배송 메모까지 노출돼 개보위 조사 가능성이 제기된다.
백남정 · 2026년 6월 14일
개인정보 유출 발생 시 정보통신망법에 따라 24시간 이내 한국인터넷진흥원 신고가 의무화되어 있으며, 내부 직원 유출이든 해킹이든 동일하게 적용됩니다.
백남정 · 2026년 9월 14일AI
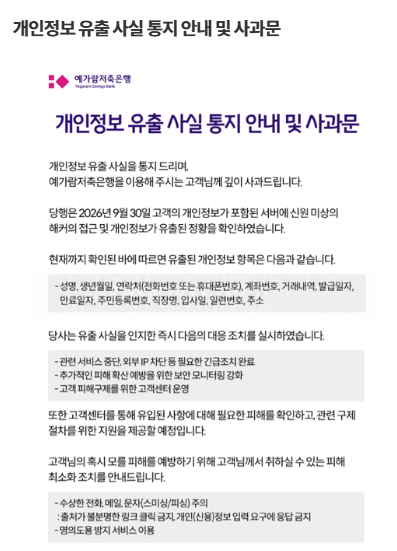
예가람저축은행
예가람저축은행이 해킹으로 고객 서버가 침해돼 주민등록번호·계좌번호·거래내역 등 12개 항목의 개인정보가 유출된 사실을 공식 확인하고 피해 고객에게 통지했다.
백남정 · 2026년 10월 11일
2026년 티빙 개인정보 유출 사고로 3954만 계정이 노출됐다. KT 유출 사고 보상으로 티빙 이용권을 받은 이용자까지 재차 피해를 입어 '이중 유출' 논란이 국정감사 쟁점으로 부상했다.
백남정 · 2026년 9월 20일AI
270만 고객정보 유출에 AI 보이스피싱까지…'정보 침해 악순환' 심화 개인정보보호 침해 사고가 단순한 데이터 유출을 넘어 2차, 3차 범죄로 진화하고 있다. 패션 플랫폼 룩핀의 270만 건 고객정보 유출 사건이 AI 음성합성 기술과 결합되면서 보이스피싱 피해까지 확
백남정 · 2026년 9월 25일AI

애플 내부자 유출부터
글로벌 빅테크 기업의 내부자 정보유출과 대규모 의료정보 해킹 사건이 잇따라 발생하면서, 기업 보안 체계 전반에 대한 재점검 요구가 커지고 있다. 전직 직원에 의한 영업비밀 탈취와 외부 해킹 공격이라는 서로 다른 유형의 침해사고가 동시에 터지며 '내부자 위협'과 '외부
백남정 · 2026년 7월 13일AI
티빙 3954만 계정
OTT 플랫폼 티빙에서 활성계정 2206만개 포함 총 3954만개 계정과 소스코드 361건이 유출됐다. 과기부 조사 결과 접속키 평문 저장 등 관리 부실이 원인으로 지목됐다.
백남정 · 2026년 9월 3일AI
하나은행이 외부 해킹으로 영업지원시스템(ODS)이 침해당해 고객 89명의 개인정보가 유출됐다고 2일 밝혔다. 금융권 AI 해킹 비상 상황 발생.
백남정 · 2026년 10월 2일AI
경북 영양군이 2026년 9월 전 직원을 대상으로 개인정보보호 및 사이버보안 집합교육을 실시했다. 진화하는 사이버 위협에 대응하고 전산망 취약요소를 점검하는 등 선제적 보안체계 구축에 나섰다.
백남정 · 2026년 9월 5일AI
개인정보 보호의 날을 맞아 캐논아카데미 회원정보 유출 사고 발생. 정보기술 투자는 증가했으나 정보보호 부문 투자 불균형이 원인으로 지적됐다.
백남정 · 2026년 9월 30일AI
--- 시장정보 플랫폼 Klue가 해킹당하면서 CrowdStrike, Netskope 등 글로벌 보안기업들의 비즈니스 전략과 고객 정보가 다크웹에 대량 유출됐다. 보안 솔루션을 제공하는 기업들마저 공급망 공격에 속수무책으로 당한 셈이다. 국내에서도 스타트업 플랫폼의
백남정 · 2026년 6월 23일AI
--- 2026년 상반기, 민간 대기업부터 공공기관까지 대규모 개인정보 유출 사고가 연쇄 발생했다. 특히 서울시 공공자전거 '따릉이'에서 462만 명의 개인정보가 유출된 후 2년간 탐지조차 되지 않은 사실이 밝혀지며, 국내 개인정보 관리체계의 구조적 허점이 여실히 드
백남정 · 2026년 9월 19일AI
암호화된 CI 유출이 새로운 개인정보 침해 위협으로 부상하면서, 주민번호 대체 식별수단에 대한 국가 차원의 보호 전략 전환이 시급하다는 지적이 나왔다.
백남정 · 2026년 9월 2일AI
무신사 계열 29CM가 ISMS-P 인증 획득 두 달 만에 16만건 개인정보 유출 사고를 겪으며 현행 인증제도의 실효성 논란이 재점화됐다.
백남정 · 2026년 9월 14일AI
2026년 5월 개인정보보호위원회가 발표한 생성형 AI 서비스 개인정보 보호 가이드라인의 주요 내용과 기업의 실무 대응 방안을 ISMS-P 심사 관점에서 분석합니다.
백남정 · 2026년 9월 17일AI
티빙 개인정보 유출 사고가 웨이브와의 합병 일정에 변수로 작용하고 있다. OTT 플랫폼의 보안 관리 체계와 합병 시 정보보호 통합 이슈를 ISMS-P 관점에서 분석한다.
백남정 · 2026년 9월 7일AI

북한 해킹 조직
북한 해킹 조직이 한국인을 대상으로 한 악성코드 공격을 강화하고 있다. 감염 시 계정정보, 비밀번호, 개인정보 유출은 물론 주변 컴퓨터 연쇄 감염과 금전 요구 등 2차 피해가 발생할 수 있어 각별한 주의가 필요하다.
백남정 · 2026년 8월 1일AI
--- 개인정보보호위원회가 GS리테일에 과징금과 시정명령을 부과했다. 편의점 GS25 관련 시스템에서 최초 침해 정황을 인지하고도 동일한 공격 패턴의 재공격을 막지 못한 점이 결정적 제재 사유로 작용했다. 이번 처분은 '인지 후 대응 실패'에 대한 규제 당국의 엄격한
백남정 · 2026년 9월 1일AI
ISMS-P 인증을 받은 카카오골프예약 플랫폼에서 3만4천명의 개인정보가 유출됐다. 예약자뿐 아니라 동반자 정보까지 유출 대상에 포함된 것으로 추정돼 제3자 정보보호 이슈가 제기된다.
백남정 · 2026년 10월 10일AI
"ISMS-P 인증기관도 뚫렸다"…2026년 개인정보 침해 '연쇄 악순환' 정부24, 경남 성형외과, ISMS-P 인증기관까지 줄줄이 당한 대규모 개인정보 침해사고. 초동대응 지연과 다크웹 2차 유통이라는 악순환 패턴이 드러나면서, 현행 보안체계의 근본적 한계가 지
백남정 · 2026년 9월 30일AI
2026년 SOAR 솔루션 시장에서 국내 기업들은 결재선, 개인정보 망분리, 운영시간 등 한국 고유의 보안 환경을 반영한 플레이북 구성이 필수적임을 강조하고 있다.
백남정 · 2026년 8월 29일AI
뮤팟
뮤팟, 외부 해킹으로 95만 회원 개인정보 유출…이름·이메일·휴대폰 번호 노출 저작권 없는 음악·영상 소스 플랫폼 '뮤팟'(주식회사 뮤팟)이 외부 해킹으로 약 95만 명의 회원 개인정보가 유출되는 침해사고가 발생했다. 회사 측은 9일 회원들에게 이메일 공지를 통해 …
백남정 · 2026년 9월 10일
오픈채팅방 개인정보
카카오톡 오픈채팅방을 통한 개인정보 유출 사고로 기업에 과태료 180만원이 부과됐다. 단순 대화방 나가기는 파기로 인정되지 않으며, 목적 달성 후 즉시 완전 파기가 필수다.
백남정 · 2026년 10월 1일AI
우리은행·NH농협은
2026년 국정감사에서 우리은행과 NH농협은행이 최근 발생한 은행권 해킹 사건에서 피해를 입지 않은 것은 '운'이었다고 인정했다. 두 은행은 고객정보 유출이 확인되지 않았으나 보안 강화 필요성을 강조했다.
백남정 · 2026년 10월 20일AI
전 세계 수백만 대 네트워크 장비에 탑재된 MikroTik RouterOS에서 SSH 인증을 완전히 우회할 수 있는 치명적 취약점이 발견됐다. 폴란드 CERT는 이미 실제 공격 사례를 확인했으며, 보안 전문가들은 즉각적인 패치 적용을 촉구하고 있다. --- 취약점
백남정 · 2026년 9월 13일AI
국내 대형 플랫폼 2곳이 동시다발적 API 공격을 받아 166만 명의 개인정보가 유출되는 초유의 사태가 발생했다. 개인정보보호위원회는 전면 조사에 착수했으며, 업계에서는 각 기업에 수십억 원대 과징금이 부과될 것으로 전망하고 있다. --- 사건 개요 OTT 플랫
백남정 · 2026년 9월 8일AI
서울시 공공자전거 따릉이에서 462만 명의 개인정보가 유출되고도 2년간 탐지되지 않은 사실이 뒤늦게 밝혀졌다. BGF네트웍스, 교원그룹, 국립중앙도서관 등 민간·공공기관을 가리지 않고 대규모 침해사고가 연쇄 발생하면서 대한민국 개인정보보호 체계 전반에 경고등이 켜졌다.
백남정 · 2026년 9월 19일AI
개인정보보호위원회가 국가아동권리보장원의 개인정보 침해행위에 제재를 가했다. 실종아동·입양인 정보 처리 과정에서 위법행위가 적발되었으며, 금융권 주민번호 사용 실태점검도 병행 추진된다.
백남정 · 2026년 8월 31일AI
KB국민은행·하나은
KB국민은행과 하나은행에서 고객정보 유출 사고가 발생했다. 일부 고객의 주민등록번호와 연계정보(CI)가 포함된 것으로 확인됐으며, 피해 회원을 대상으로 보상 절차가 진행 중이다.
백남정 · 2026년 10월 29일AI
2026년 금융권 연쇄 해킹으로 이메일 주소가 유출되면서 2차 피해 우려가 커지고 있다. 금감원 파인의 개인정보노출자 사고예방시스템 등록을 통한 선제적 대응이 필요하다.
백남정 · 2026년 10월 15일AI
개인정보보호위원회가 2025년 처분한 유출 사건 115건 중 해킹보다 업무 과실이 더 많았던 것으로 나타났다. ISMS-P 선임심사원이 기술적 보안을 넘어 경영 차원의 개인정보보호 체계 구축 필요성을 강조했다.
백남정 · 2026년 10월 1일AI
--- 국내 대표 이커머스 기업 쿠팡이 개인정보 유출 사고 이후 외부 전문가 자문단을 구성하고 보안관리체계 전반을 재정비하고 있다. 내부 중심의 보안관리에서 독립적 제3자 검증 체계로의 전환을 통해 실효성 강화에 나선다는 방침이다. --- 사고 개요 및 대응 현
백남정 · 2026년 9월 16일AI
2026년 티빙 해킹 사고 당시 정보보호 전담인력 4명 불과, 백신 관리·보안점검 미흡. ISMS-P 인증기준상 조직·기술적 보호조치 의무 위반 소지.
백남정 · 2026년 9월 3일AI
업무 과실이 해킹 위협 앞질렀다…기업 보안 체계 붕괴 신호 2025년 개인정보 유출 사건의 46%가 업무 과실에서 비롯되면서, 기술적 보안 강화만으로는 부족하다는 경고음이 울렸다. 정부기관과 인증 기업까지 연쇄 침해당하는 와중에도 신고 지연으로 탈취 정보가 다크웹에서
백남정 · 2026년 10월 1일AI
시장 정보 플랫폼 Klue 해킹으로 CrowdStrike 등 유명 보안기업 정보가 다크웹에 유출됐다. 보안기업조차 외부 SaaS 의존도가 높아지면서 '신뢰 기반 공급망'이 공격의 핵심 통로로 부상하고 있다. --- 사례 1: Klue 플랫폼 침해, 보안기업 연쇄
백남정 · 2026년 6월 22일AI
2026년 9월 유럽 대형 핀테크의 고객정보 유출 사고가 발생하며 중앙화 기관의 개인정보 관리 한계가 드러났다. ISMS-P 관점에서 금융권 개인정보보호 대응 방안을 분석한다.
백남정 · 2026년 9월 22일AI
롯데카드에서 297만명의 CI(연계정보)가 유출되면서 동일한 개인정보 침해사고가 반복되고 있다. 조경태 의원이 CI 갱신제 도입을 촉구하며 근본적인 제도 개선 필요성을 제기했다. --- CI 유출의 반복되는 악순환 2025년 발생한 롯데카드 침해사고는 한국의 개
백남정 · 2026년 9월 25일AI
지난해 발생한 대규모 해킹사고는 보안을 비용으로만 인식한 기업들이 치른 대가를 여실히 드러냈다. 개인정보 유출, 서비스 중단, 신뢰도 추락 등 보안사고의 파급효과를 ISMS-P 관점에서 분석한다.
백남정 · 2026년 9월 16일AI
의약품 결제 플랫폼 크레소티(Curesoti)가 외부 해킹 공격으로 약 230만 명의 처방전 정보와 복용 약물 내역, 건강 데이터를 유출했다. 민감한 의료정보가 대량 노출됨에 따라 보이스피싱, 보험사기, 협박 등 2차 피해 우려가 커지고 있다. --- 사건 개요
백남정 · 2026년 7월 12일AI