가명정보 vs 개인정보 구분 기준 명확히…'김검찰' 사례로 본 개인정보보호법 제28조 적용
수원 도심에서 발견된 검찰 조서 형식 서류 사건을 통해 본 가명정보와 개인정보의 법적 구분 기준. 개인정보보호법 제28조의2 가명처리 요건과 실무 적용 쟁점을 분석한다.
https://privacynews.kr/s/c882c5b4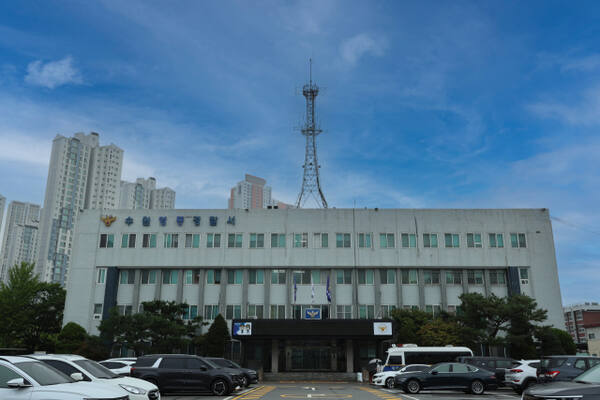
핵심 요약
- 수원 도심에서 발견된 검찰 조서 형식 서류, '김검찰' 등 가명 사용으로 실제 개인정보 해당 여부 논란 - 개인정보보호법 제28조의2 가명정보 정의에 따르면, 추가정보 없이 특정 개인 식별 불가능해야 가명정보로 인정 - 경찰의 유출 경위 조사와 개인정보보호법 위반 검토는 가명처리의 적법성 판단 기준 제시주요 내용
2026년 9월 25일 현재, 수원 도심 도로에서 발견된 검찰 조서 형식의 서류가 개인정보보호법상 가명정보에 해당하는지 여부를 둘러싼 논란이 개인정보 보호 실무에 중요한 시사점을 제공하고 있다. 해당 서류에는 '김검찰' 등 실제 개인으로 특정하기 어려운 가명이 사용되었으며, 기초 법 조항을 정리한 교육용 문서일 가능성도 제기되고 있다.
개인정보보호법 제28조의2는 가명정보를 "추가 정보의 사용·결합 없이는 특정 개인을 알아볼 수 없도록 처리한 정보"로 정의한다. 이 사건의 핵심은 '김검찰'이라는 명칭이 합리적 노력으로 특정 개인을 재식별할 수 없는 수준의 가명처리인지, 아니면 여전히 개인정보에 해당하는지 여부다. 만약 서류에 포함된 다른 정보들(사건 내용, 일시, 장소 등)과 결합하여 특정 개인을 식별할 수 있다면, 이는 가명정보가 아닌 개인정보로 분류된다.
경찰이 유출 경위를 조사하고 개인정보보호법 위반 소지를 검토하는 것은 가명처리의 적법성을 판단하는 실무 절차를 보여준다. 개인정보보호법 제28조의3은 가명정보의 처리 기준을 규정하며, 제28조의4는 가명정보의 결합 제한을 명시한다. 특히 가명정보라 하더라도 원래 목적과 달리 특정 개인을 식별할 목적으로 처리하는 것은 금지된다.
가명처리된 정보라도 문서 관리 소홀로 외부 유출된 경우, 개인정보보호법 제29조(안전조치의무)와 제59조(금지행위) 위반 가능성이 있다. 이번 사건은 교육·훈련 목적으로 가명처리된 자료라 하더라도 엄격한 보안 관리가 필요함을 보여주는 사례다.
전문가 시각
ISMS-P 선임심사원 관점에서 본 사건은 가명처리의 기술적·관리적 요건이 충족되었는지가 핵심 쟁점이다. 개인정보보호법 시행령 제29조의2는 가명처리 시 원래 상태로 복원하기 위한 추가정보를 별도 분리 보관하도록 규정한다. '김검찰' 같은 단순 가명이 사용되었더라도, ①다른 정보와의 결합 가능성 ②재식별 위험성 평가 ③기술적 안전조치 적용 여부를 종합적으로 검토해야 한다. 특히 법률 조항과 함께 사건 유형별 사례가 포함된 문서라면, 맥락상 특정 개인을 추론할 수 있는 정보가 포함되었을 가능성을 배제할 수 없다.
기업 실무에서는 교육·훈련용 자료 작성 시 완전한 가공 데이터(fictional data) 사용을 권고한다. 실제 사건을 기반으로 가명처리한 경우, 개인정보보호법 제28조의5(가명정보에 대한 안전조치 의무)에 따라 ①접근 권한 관리 ②암호화 ③유출 모니터링 체계를 구축해야 한다. 본 사건처럼 물리적 문서 유출이 발생하면 개인정보 유출 신고 의무(법 제34조) 대상 여부를 즉시 판단해야 하며, 가명정보라 하더라도 유출 사실을 내부 기록으로 남겨 사후 책임 소재를 명확히 해야 한다.
CPPG·ISMS-P 연계 포인트
1. 가명정보 vs 익명정보 구분 (법 제28조의2, 제58조의2)
가명정보는 추가정보 없이 특정 개인 식별이 불가능한 정보로, 통계·연구 목적 처리가 가능하나 여전히 개인정보보호법 적용 대상이다. 반면 익명정보는 재식별 가능성이 완전히 제거되어 법 적용 대상에서 제외된다. ISMS-P 인증심사 시 조직이 가명정보를 익명정보로 오인하여 안전조치를 소홀히 하는 사례가 빈번하므로, 재식별 위험 평가 절차 수립이 필수다.
2. 안전조치 의무와 유출 대응 (법 제28조의5, 제29조, 제34조)
가명정보 처리 시에도 개인정보에 준하는 안전조치가 요구된다. 특히 ①접근통제 ②암호화 ③접속기록 보관(최소 6개월) ④물리적 보안 조치가 핵심이다. 유출 사고 발생 시 해당 정보가 가명정보인지 개인정보인지 신속히 판단하여 개인정보보호위원회 신고 의무 이행 여부를 결정해야 하며, 판단 과정 자체를 문서화하여 사후 면책 근거로 활용해야 한다.
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)