MikroTik 라우터 초고위험 취약점, 전 세계 봇넷 공격에 악용 중
폴란드 CERT 긴급 경보…CVSS 9.8점 SSH 인증우회 취약점으로 DNS 하이재킹 피해 확산 --- MikroTik RouterOS에서 발견된 SSH 인증 우회 취약점(CVE-2026-86060)이 실제 공격에 악용되고 있다. 해당 취약점은 CVSS 9.8점의
https://privacynews.kr/s/0b84e1e9폴란드 CERT 긴급 경보…CVSS 9.8점 SSH 인증우회 취약점으로 DNS 하이재킹 피해 확산
MikroTik RouterOS에서 발견된 SSH 인증 우회 취약점(CVE-2026-86060)이 실제 공격에 악용되고 있다. 해당 취약점은 CVSS 9.8점의 '초고위험' 등급으로, 공격자가 인증 절차 없이 라우터 관리자 권한을 탈취할 수 있어 즉각적인 패치가 요구된다.
취약점 상세 분석
이번에 확인된 CVE-2026-86060은 MikroTik RouterOS의 SSH 데몬에서 발생하는 인증 우회 취약점이다. 공격자는 특수하게 조작된 SSH 패킷을 전송해 정상적인 인증 과정을 건너뛰고, 라우터의 최고 관리자 권한을 획득할 수 있다.
취약점 핵심 특성:
- 공격 복잡도: 낮음 (Low) — 별도의 사용자 상호작용 불필요
- 영향 범위: 기밀성·무결성·가용성 모두 '높음(High)'
- 악용 전제조건: 네트워크 접근만 가능하면 공격 수행 가능
폴란드 CERT에 따르면, 현재 해당 취약점을 악용한 두 가지 주요 공격 유형이 확인되었다. 첫째, 감염된 라우터를 DDoS 공격용 봇넷 노드로 편입시키는 방식이다. 둘째, 라우터의 DNS 설정을 변조해 사용자를 피싱 사이트로 유도하는 DNS 하이재킹 공격이다.
공통 패턴 및 위험 요인
MikroTik 라우터는 전 세계적으로 중소기업, 인터넷서비스제공자(ISP), 가정용 네트워크에서 광범위하게 사용된다. 문제는 다음과 같은 구조적 취약성이다.
① 패치 지연 문제
네트워크 장비는 서버나 PC와 달리 자동 업데이트가 설정되지 않은 경우가 많아, 취약점 공개 후에도 장기간 미패치 상태로 방치되는 사례가 빈번하다.
② 외부 노출된 관리 인터페이스
SSH, Winbox 등 관리 포트가 인터넷에 직접 노출된 채 운영되는 라우터가 상당수 존재한다. Shodan 검색 결과, 취약한 버전의 MikroTik 장비 수십만 대가 인터넷에 노출된 것으로 추정된다.
③ 내부망 확산 위험
라우터는 네트워크 경계에 위치해, 한 번 침해되면 내부 전체 시스템으로 공격이 확산될 수 있는 '피벗 포인트(Pivot Point)' 역할을 한다.
기업·기관 대응 방안
즉시 조치 사항:
1. MikroTik 공식 보안 패치 즉시 적용 (RouterOS 최신 버전 업그레이드)
2. SSH 포트(22번) 외부 접근 차단 또는 IP 화이트리스트 적용
3. 관리자 계정 패스워드 변경 및 불필요한 계정 삭제
중장기 보안 강화:
- 네트워크 장비 자산 현황 파악 및 펌웨어 버전 관리 체계 수립
- 이상 트래픽 탐지를 위한 NDR(Network Detection & Response) 솔루션 도입 검토
- 정기적인 취약점 스캔 및 침투 테스트 수행
>📚 CPPG·ISMS-P 시험 연계 포인트
>[ISMS-P 2.10.4 취약점 점검 및 조치]
인증기준은 "정보시스템의 취약점이 노출되지 않도록 최신 보안 패치를 적용하고, 불가피하게 패치가 어려운 경우 별도의 보완대책을 수립·이행해야 한다"고 규정한다. 네트워크 장비는 관리 사각지대에 놓이기 쉬우므로, 자산 목록에 라우터·스위치 등 네트워크 장비를 포함하고, 펌웨어 버전 관리 및 정기 점검 절차를 문서화해야 한다. 또한 관리 인터페이스의 외부 노출 여부를 점검 항목에 반드시 포함시켜야 한다.
백남정 기자 (privacy@newsexample.com)
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)
관련 기사
📌 함께 읽으면 좋은 기사
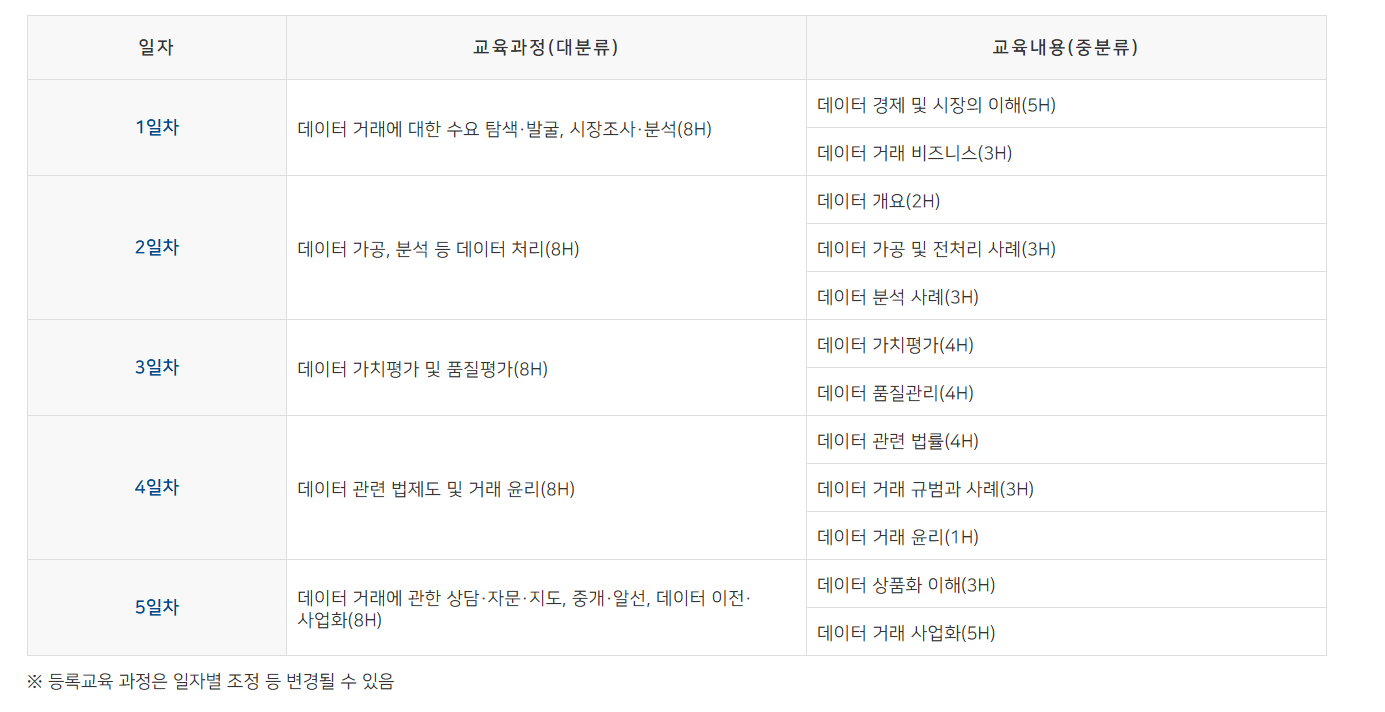
과기정통부, 2026년도 데이터거래사 교육 신청 공고…데이터 전문 인력 양성 본격화
2026년 6월 19일
[진로 탐험] 중학교2학년 대표 | 염우진 ‘바이브 코더’, AI로 에듀테크 생태계를 혁신하다… WJedulab 대표의 실전 창업 스토리
2026년 6월 3일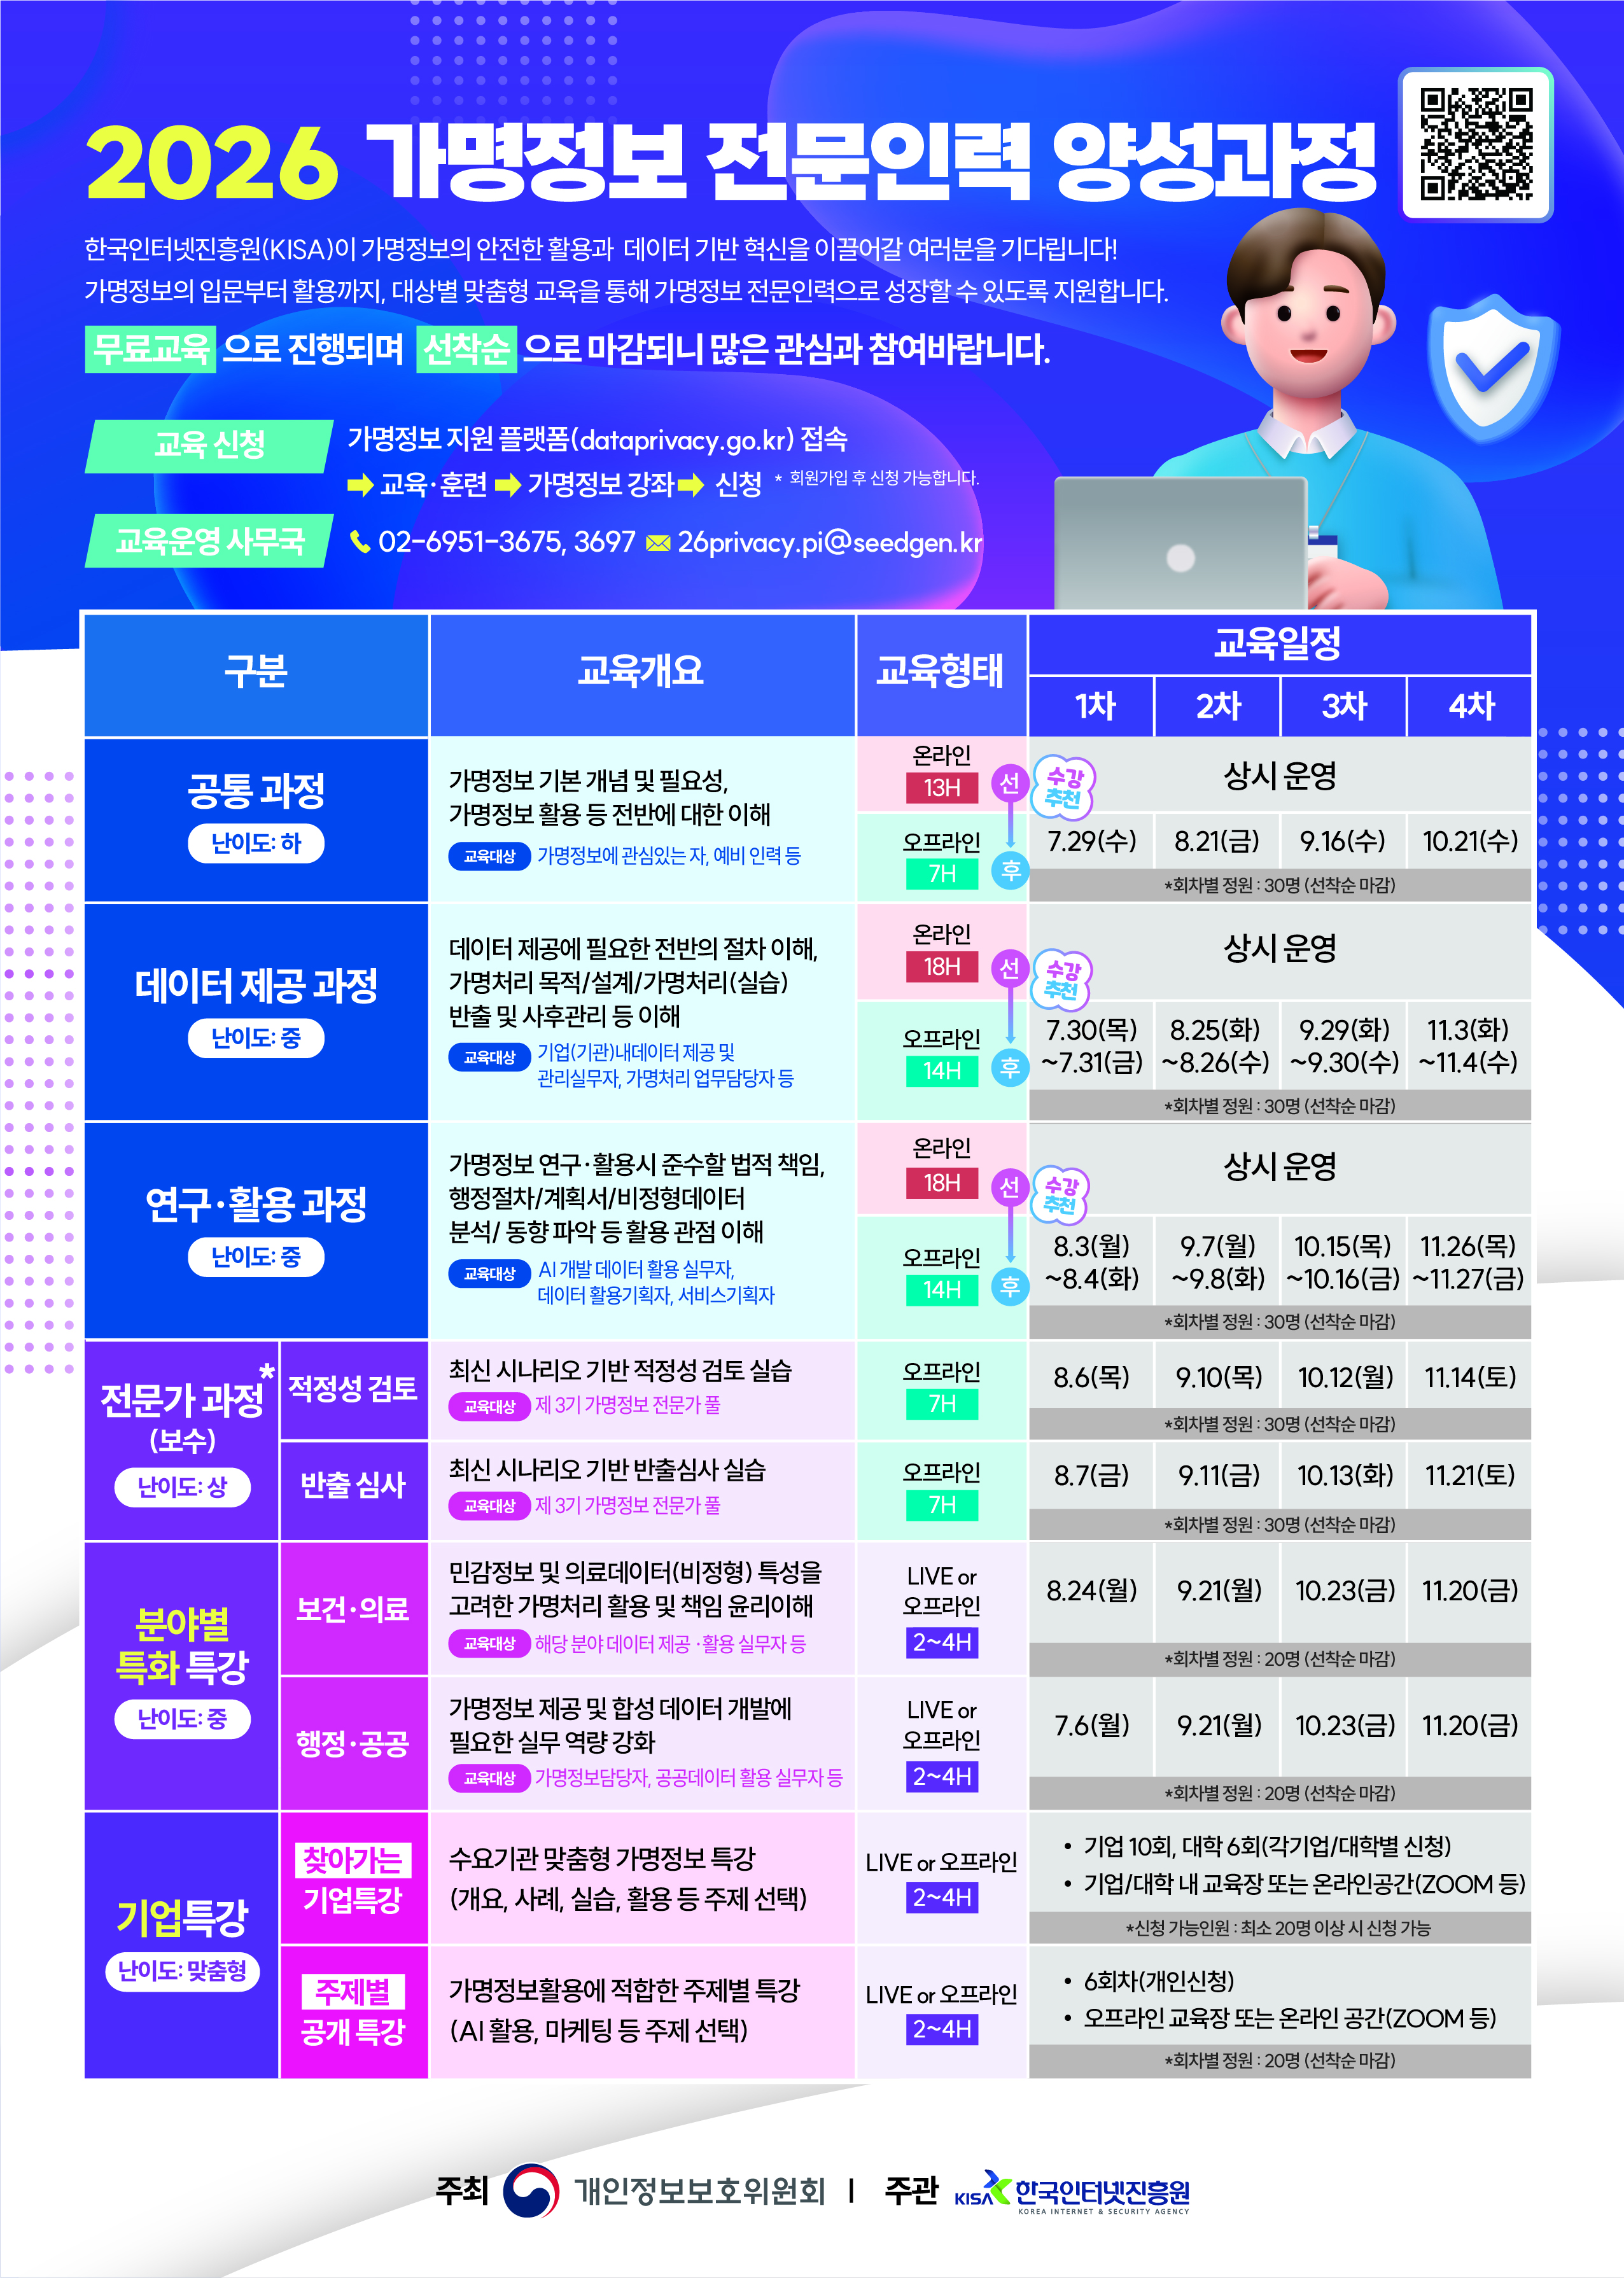
데이터 경제 시대의 핵심 역량, ‘2026년 가명정보 전문인력 양성교육’ 본격 운영
2026년 7월 15일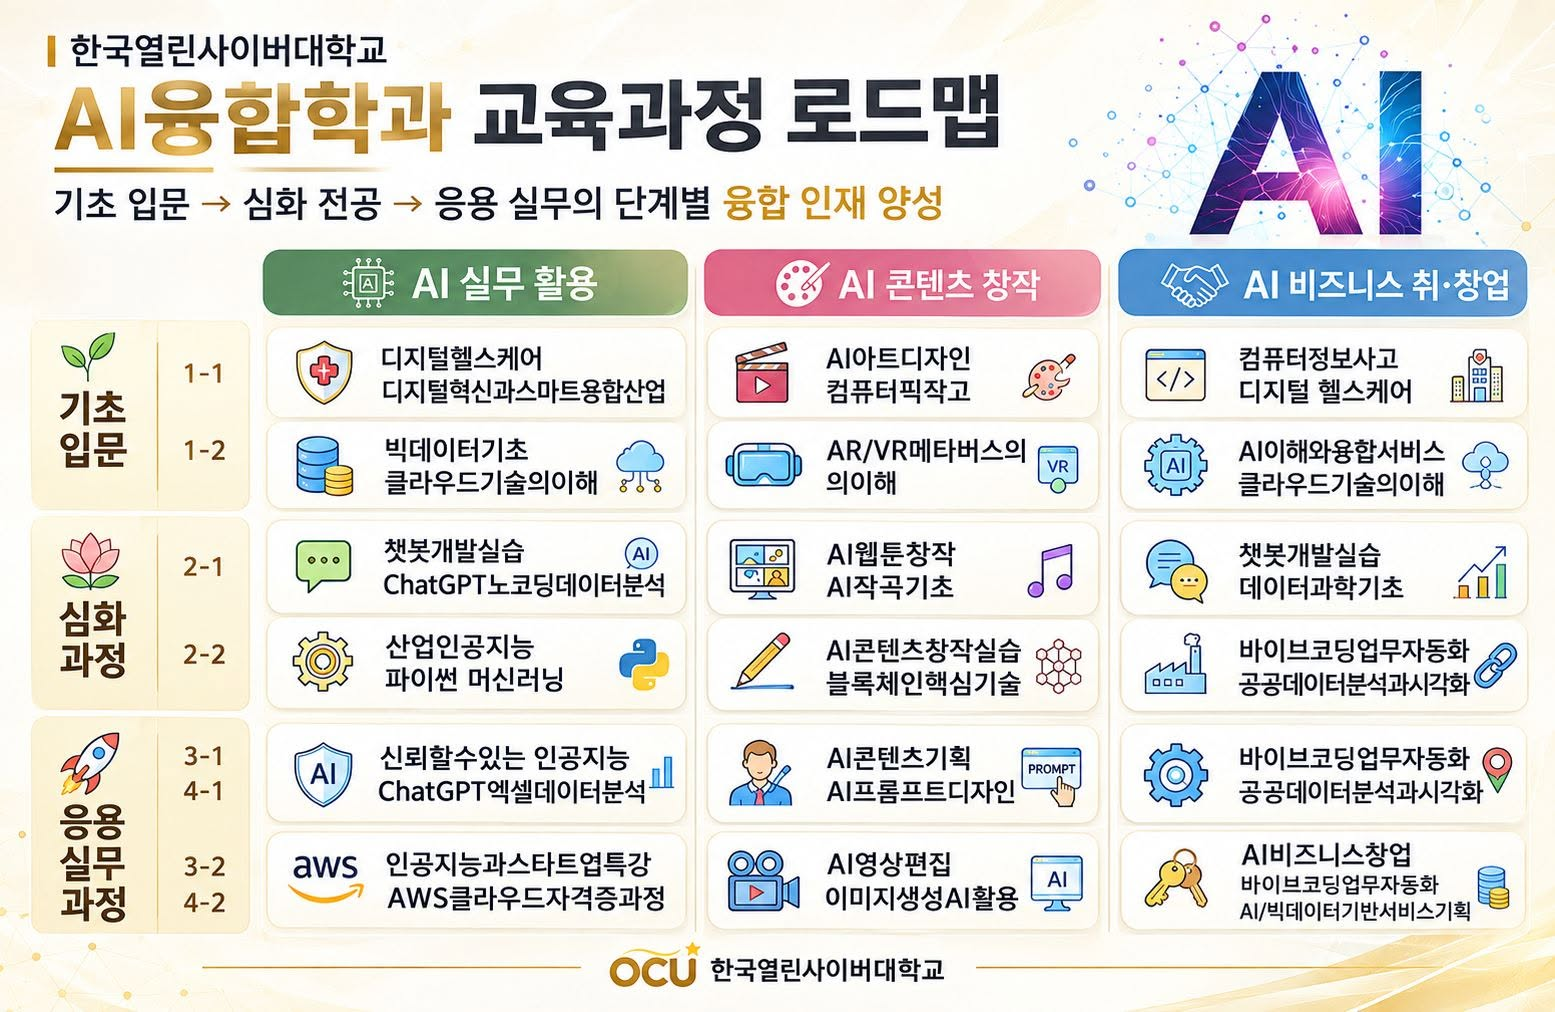
한국열린사이버대학교 AI융합학과, 2027학년도 교육과정 공개… AI 실무 활용 · AI 콘텐츠 창작 · 바이브코딩 · 취·창업을 중심으로,
2026년 10월 12일