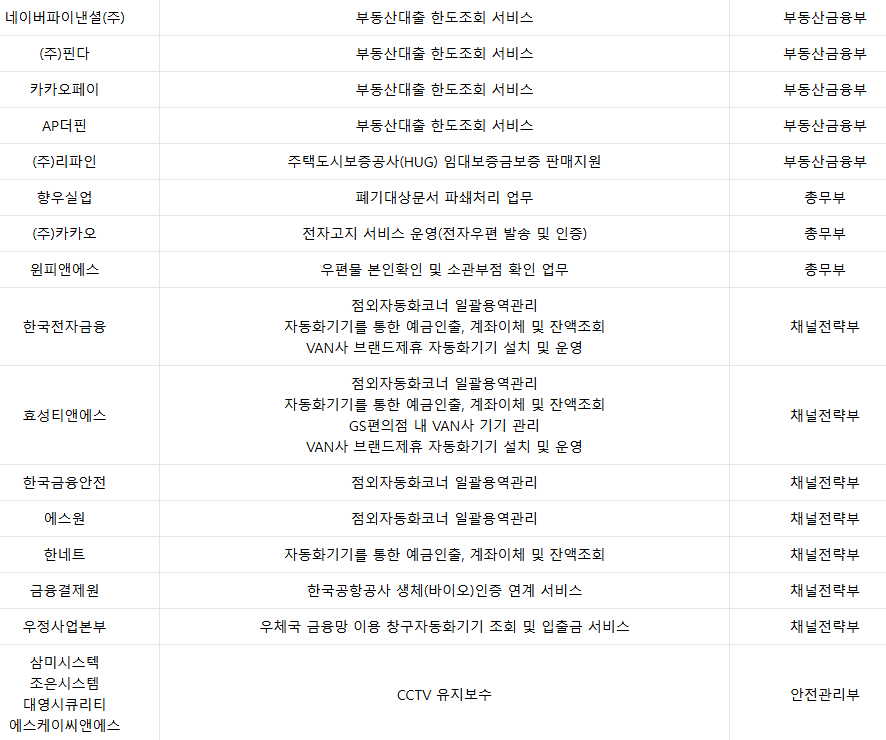
IBM DataStage 경로 순회 취약점으로 서비스 거부 공격 가능...CVSS 9.6 긴급
IBM DataStage on Cloud Pak for Data 5.4.0.0에서 원격 인증 공격자가 경로 순회 취약점을 악용해 서비스 거부 공격을 수행할 수 있는 치명적 보안 결함이 발견됐다.
https://privacynews.kr/s/ce97986d
핵심 요약
- IBM DataStage on Cloud Pak for Data 5.4.0.0에서 CVSS 9.6점의 치명적(CRITICAL) 경로 순회 취약점(CVE-2026-82101) 발견 - 원격에서 인증된 공격자가 경로 순회(Path Traversal) 기법을 통해 서비스 거부(DoS) 공격 수행 가능 - IBM은 공식 보안 권고문을 통해 즉각적인 패치 적용을 권고하고 있으며, 데이터 파이프라인 운영 기업의 긴급 대응 필요주요 내용
IBM은 2026년 10월, 자사의 데이터 통합 플랫폼인 DataStage on Cloud Pak for Data 버전 5.4.0.0에서 치명적인 보안 취약점을 공개했다. CVE-2026-82101로 식별된 이 취약점은 CVSS 3.x 기준 9.6점으로 평가되어 최고 위험 등급인 'CRITICAL'에 해당한다.
해당 취약점의 핵심은 경로 순회(Path Traversal) 공격 벡터에 있다. 일반적으로 경로 순회 취약점은 파일 시스템 접근 권한을 우회하여 민감 정보를 탈취하는 데 사용되지만, 본 사례에서는 시스템 리소스 고갈을 유발하는 서비스 거부 공격으로 연결될 수 있다는 점에서 특이성을 보인다. 공격자가 ".." 또는 절대 경로를 포함한 조작된 입력값을 전달할 경우, 시스템이 예상치 못한 디렉토리나 파일에 접근을 시도하면서 프로세스 충돌 또는 리소스 소진이 발생할 수 있다.
특히 주목할 점은 이 취약점이 '원격 인증 공격자(remote authenticated attacker)'에 의해 악용 가능하다는 것이다. 즉, 공격자는 시스템에 대한 정당한 인증 자격증명을 보유해야 하지만, 일단 접근 권한을 획득하면 추가적인 권한 상승 없이도 서비스 중단을 유발할 수 있다. 이는 내부자 위협이나 탈취된 계정을 통한 공격 시나리오에서 심각한 위험으로 작용한다.
IBM DataStage는 기업의 ETL(Extract, Transform, Load) 프로세스를 담당하는 핵심 데이터 통합 솔루션으로, 금융, 통신, 제조 등 다양한 산업군에서 대규모 데이터 파이프라인 운영에 활용되고 있다. 따라서 이 취약점으로 인한 서비스 중단은 비즈니스 연속성에 직접적인 영향을 미칠 수 있다.
전문가 시각
CVSS 9.6점이라는 평가는 공격 복잡도(Attack Complexity)가 낮고 사용자 상호작용(User Interaction)이 불필요하며, 가용성(Availability)에 치명적 영향을 미친다는 것을 의미한다. 다만 인증(Authentication)이 요구되는 점을 고려할 때, 실무 관점에서는 계정 관리 체계의 견고성이 곧 취약점 노출도를 결정하는 핵심 요소가 된다. 특히 Cloud Pak for Data 환경에서는 다수의 데이터 과학자, 분석가, 엔지니어가 접근 권한을 보유하고 있어, 최소 권한 원칙(Principle of Least Privilege) 적용과 접근 로그 모니터링이 더욱 중요하다.
기업 대응 방향으로는 단순 패치 적용을 넘어 다층 방어 전략 수립이 필요하다. 우선 IBM 공식 패치를 긴급 적용하되, 패치 적용 전까지는 DataStage 접근 계정에 대한 긴급 권한 재검토와 비정상 경로 접근 패턴 탐지를 위한 WAF(Web Application Firewall) 규칙 강화를 고려해야 한다. 또한 경로 순회 공격 시도를 탐지할 수 있도록 SIEM 시스템에 "../", "..\"와 같은 패턴에 대한 모니터링 룰을 추가하고, DataStage API 호출에 대한 입력값 검증 강화가 병행되어야 한다.
영향받는 시스템 및 조치사항
영향 범위:
- IBM DataStage on Cloud Pak for Data 버전 5.4.0.0
- 해당 버전을 사용하는 모든 온프레미스 및 하이브리드 클라우드 환경
- 외부 네트워크에서 접근 가능한 DataStage 인스턴스의 경우 위험도 증가
CVSS 3.x 점수 해석:
- 기본 점수: 9.6 (CRITICAL)
- 공격 벡터(AV): Network (원격 공격 가능)
- 공격 복잡도(AC): Low (쉬운 공격)
- 필요 권한(PR): Low (낮은 수준의 인증 필요)
- 가용성 영향(A): High (서비스 완전 중단 가능)
조치사항:
1. IBM 공식 보안 권고문(https://www.ibm.com/support/pages/node/7288649)에서 제공하는 패치를 즉시 다운로드 및 적용
2. 패치 적용 전까지 DataStage 접근 계정에 대한 강화된 인증(MFA) 적용
3. 입력값 검증 우회 시도 탐지를 위한 로그 모니터링 강화
4. 네트워크 세그먼테이션을 통한 DataStage 접근 경로 최소화
5. 정기적인 접근 권한 재검토 및 불필요한 계정 비활성화
CPPG·ISMS-P 연계 포인트
1. 경로 순회(Path Traversal) 취약점과 입력값 검증 (정보보호 및 개인정보보호 관리체계 인증기준 2.8.2 - 보안 약점 제거)
경로 순회 취약점은 OWASP Top 10의 주요 보안 위협 중 하나로, 응용 프로그램이 사용자 입력값에 포함된 경로 조작 문자열(../, ..\\ 등)을 적절히 검증하지 않아 발생한다. ISMS-P 인증 심사 시 소스코드 보안 약점 진단 항목에서 필수적으로 점검되는 요소이며, 안전한 개발 생명주기(Secure SDLC) 내에서 화이트박스/블랙박스 테스팅을 통해 사전 탐지해야 한다. 특히 파일 업로드, 다운로드, 경로 지정 기능을 포함한 모든 모듈에서 화이트리스트 기반 입력값 검증과 정규화(Canonicalization) 처리가 필수적이다.
2. 서비스 거부(DoS) 공격 대응과 가용성 관리 (ISMS-P 인증기준 2.6.3 - 재해복구 및 업무연속성)
본 취약점은 경로 순회를 통해 DoS 공격으로 연결되는 사례로, 단순한 기밀성 침해를 넘어 가용성(Availability) 침해로 이어진다는 점에서 업무연속성 관점의 위험 평가가 필요하다. ISMS-P 심사에서는 핵심 정보시스템의 가용성 목표(RTO/RPO) 설정과 이를 달성하기 위한 기술적 통제가 요구되는데, DoS 공격 탐지·차단 메커니즘, 트래픽 임계치 모니터링, Failover 체계 구축 등이 평가 항목에 포함된다. 특히 클라우드 환경에서는 Auto-scaling, Rate Limiting, Circuit Breaker 패턴 등을 통한 복원력(Resilience) 확보가 중요하다.
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)