연세대 개인정보 유출 사실 안내 및 사과문
연세대학교 구성원 여러분께 안내드립니다. 구성원 여러분께 예상치 못한 개인정보 유출 사고로 안내드리는 점 머리 숙여 깊이 사과드립니다. 본교는 연세포털서비스에 대한 외부의 비정상적인 접근으로 인해 일부 구성원의 개인정보가 유출된 사실을 확인하였습니다. 사고 인지 후…
https://privacynews.kr/s/cd15e7f1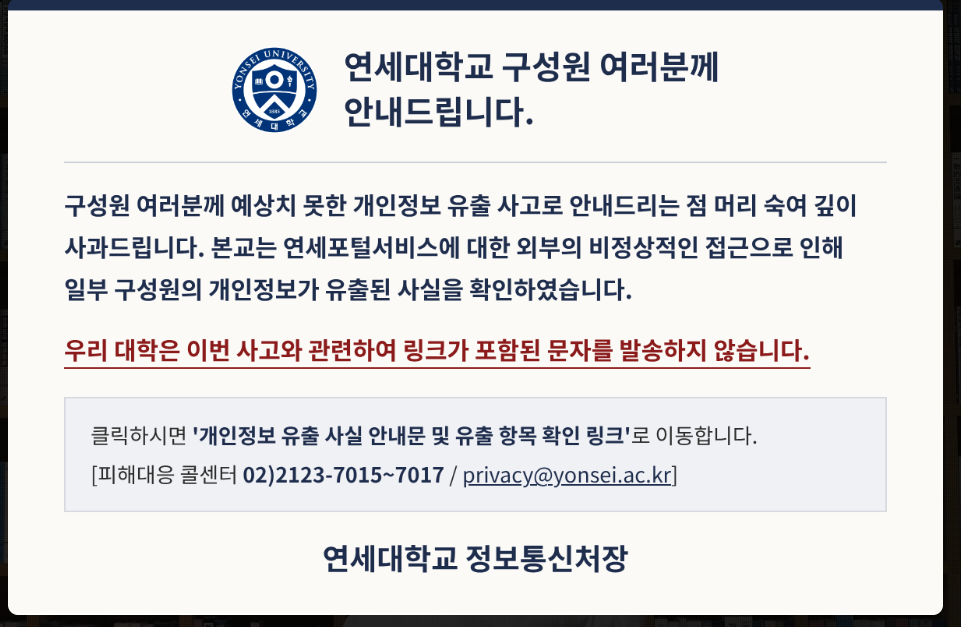
연세대학교 구성원 여러분께 안내드립니다.
구성원 여러분께 예상치 못한 개인정보 유출 사고로 안내드리는 점 머리 숙여 깊이 사과드립니다. 본교는 연세포털서비스에 대한 외부의 비정상적인 접근으로 인해 일부 구성원의 개인정보가 유출된 사실을 확인하였습니다.
사고 인지 후 보안 침해 대응 절차에 따라 긴급 조치를 취하였으며 관련 법령에 의거하여 다음과 같이 유출 사실을 안내드립니다. 우리 대학은 사고 발생 사실을 엄중하게 인식하고 있으며, 추가 피해를 예방하고 유사한 사고가 재발하지 않도록 필요한 조치를 신속하게 추진하고 있습니다.
확인된 사고 경위와 학교의 조치 사항은 다음과 같습니다.
- 사고 개요
- 유출 항목: 학번(사번), 사용자명, 휴대전화번호, 이메일, 사용자구분, 부서명, 신분코드명, 최종로그인IP, 교내내선번호, 이외 시스템 관리 정보(로그인 식별키, 부서코드, 부서ID, 신분코드, 비밀번호오류횟수, 비밀번호변경일시, 사용자상태코드, 최종로그인일시, 최초가입일자) [유출 항목 확인 링크]
※ 고유식별정보(주민등록번호, 외국인등록번호, 여권번호 등) 및 민감정보는 포함되지 않았습니다.
- 유출 시점: 2026년 10월 20일(화) 오후 7시 41분~43분, 21일(수) 오전 10시 4분~11분
- 사고 경위: 외부의 비인가자가 연세포털서비스에 접근하여 비정상적인 방법을 통해 일부 구성원의 개인정보를 조회
- 대응 및 보안 강화 조치 사항
- 긴급대응: 공격자 IP 및 유출 경로 차단, 개인정보보호위원회/한국인터넷진흥원(KISA), 교육부 신고
- 수사요청: 침해사고 수사 요청 진행
- 보안강화: 시스템 전반 보안점검 수행, 이상행위 모니터링 및 보안 강화
- 개별안내: 개인정보 유출 대상자에게 문자메시지(LMS)와 이메일을 통한 개별 통지
- 구성원 유의사항 및 피해 예방 안내
추가 피해 예방을 위해 학교를 사칭한 문자, 전화, 이메일에 각별히 유의하시고, 출처가 불분명한 링크를 클릭하거나 개인정보·금융정보 입력 요구에 응하지 마시기 바랍니다. 우리 대학은 이번 사고와 관련하여 링크가 포함된 문자를 발송하지 않습니다.
사용자별로 유출 항목은 상이합니다. 사용자별 유출 항목은 [유출 항목 확인 링크]를 통해 확인해 주시고, 개인정보 악용이 의심되는 전화, 문자메시지 또는 이메일을 받으신 경우 피해대응 콜센터로 연락해 주시기 바랍니다. [피해대응 콜센터 02)2123-7015~7017 / privacy@yonsei.ac.kr]
※ 유출 항목 확인 및 콜센터 연락은 10월 22일 13시 이후 가능
우리 대학은 사고 원인을 철저히 확인하고 보안 체계를 개선하여 유사 사고가 재발하지 않도록 최선을 다하겠습니다. 이번 사고로 인해 구성원 여러분께 걱정과 불편을 끼쳐드린 점 다시 한 번 진심으로 사과드립니다.
연세대학교 정보통신처장
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)