1. 미용의료 플랫폼의 AI 해킹 사건
AI 해킹·라우터 취약점 동시 터진다…금융·의료 보안 공백 노출 미용의료 플랫폼의 AI 해킹 사건과 금융권 라우터 보안패치 미적용 사태가 동시다발로 터지면서 국내 주요 산업 인프라의 보안 허점이 심각하게 드러났다. 특히 의료·금융 같은 민감 정보를 다루는 분야에서 기
https://privacynews.kr/s/0aec4a94### AI 해킹·라우터 취약점 동시 터진다…금융·의료 보안 공백 노출
미용의료 플랫폼의 AI 해킹 사건과 금융권 라우터 보안패치 미적용 사태가 동시다발로 터지면서 국내 주요 산업 인프라의 보안 허점이 심각하게 드러났다. 특히 의료·금융 같은 민감 정보를 다루는 분야에서 기본적 보안 관리마저 실행되지 않고 있다는 점에서 우려가 커지고 있다.
사례 분석
1. 미용의료 플랫폼의 AI 해킹 사건
B사 미용의료 플랫폼에서 발생한 이번 사건의 가장 주목할 점은 AI 해킹이라는 신종 공격 수법이다. 이는 단순 SQL Injection이나 DDoS 같은 전통적 해킹과 달리, 기계학습 기반 취약점 탐지 및 자동화된 침입 기법을 의미한다.
더욱 심각한 것은 피해 범위다. 코로나 백신 예약 서비스 사용자 정보 유출은 과거 정부 재난문자 수신자 정보와 중첩될 가능성이 높다. 백신 예약 당시 수집된 주민등록번호, 연락처, 주소 등은 신원도용·보이스피싱의 주요 타겟이 된다.
문제는 수사기관 조사가 미착수 상태라는 점이다. 개인정보보호법상 침해 사고 발생 후 24시간 내 신고 의무가 있으며, 미통보는 과태료 부과 대상이다. B사의 초동 대응 및 투명성 공개 여부가 검증되어야 한다.
2. 금융권 라우터 취약점 사태의 구조적 위험
더 심각한 상황은 금융 부문이다.
CVSS 9.9 Critical 등급의 Oray Pugongying X5 Pro 라우터 취약점(CVE-2026-116231)은 최고 수준의 위협도다. 공개 PoC(Proof of Concept) 유포는 공격 진입 장벽이 거의 없다는 의미다.
금융감독당국 점검 결과가 더 충격적이다.
| 항목 | 현황 |
|---|---|
| 부적정 금융회사 | 130곳(전체 23%) |
| 취약점 | Critical 등급 |
| 보안패치 | 미적용 상태 |
| 보안모니터링 | 부실 |
금융회사의 1/4이 필수 보안패치를 적용하지 않은 상태로 운영 중이라는 것은 내부통제 기준 위반이며, 이용자 자산 보호 의무를 외면한 것이다. 라우터는 네트워크 진입점이므로 해킹 시 예금 이체, 대출 시스템, 고객 정보 DB에 모두 접근 가능하다.
공통 패턴: "알면서도 안 하는" 보안 관리
두 사건의 공통점은 예방 가능한 사고라는 점이다.
- 의료계: 신규 플랫폼의 보안 개발 단계(SDLC) 부실
- 금융계: 공지된 취약점에 대한 정기 패치 관리 누락
모두 "기본을 지키지 않은" 사례다. 개인정보보호법·정보통신기반보호법의 기술적·관리적 보호조치 의무를 형식적으로만 이행한 결과다.
기업·기관 대응 방안
즉시 조치 (1주일)
1. **취약점 스캔**: 자체 보유 라우터·서버의 CVSS 9.0 이상 취약점 조사 2. **긴급 패치 배포**: Critical 등급 보안업데이트 우선 적용 3. **침입 탐지**: SIEM 로그 분석으로 과거 3개월간 비정상 접근 여부 확인단기 조치 (1개월)
1. **보안패치 자동화**: 정기 패치 일정 수립 및 테스트 프로세스 구축 2. **침해사고 대응 계획**: 사고 발생 시 24시간 내 신고 체계 정비 3. **개인정보 영향평가(PIPA)**: 신규 서비스 론칭 전 필수 실시중기 조치 (분기별)
1. **외부 보안감시**: 정기적 취약점 진단 및 침투 테스트 위탁 2. **임직원 교육**: 보안 정책 숙지 및 사고 대응 훈련 3. **감시 체계 고도화**: AI 기반 위협 탐지 시스템 도입규제 당국의 과제
금융감독당국이 부적정 판정을 내렸으나 강제 조치 로드맵이 명확하지 않다. 개인정보보호위원회도 미용의료 플랫폼에 대한 조사 착수 시점을 명시해야 한다.
"적발 → 권고 → 과태료" 이후의 실질적 개선 감시 체계가 필요하다.
📌 CPPG/ISMS-P 시험 연계 포인트
| 항목 | 내용 | 관련 기준 |
|---|---|---|
| 기술적 보호조치 | 네트워크 보안(라우터), 접근제어, 암호화 | ISMS-P 5.2 |
| 취약점 관리 | 보안패치 적용 프로세스 | ISMS-P 5.3 |
| 사고 대응 | 침해 탐지 및 24시간 신고 의무 | 개인정보보호법 34조 |
| 정보보호 관리체계 | 내부통제 기준 준수 | CPPG 개인정보 영향평가 |
핵심: Critical 취약점은 "적용 권고"가 아
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)
관련 기사
📌 함께 읽으면 좋은 기사
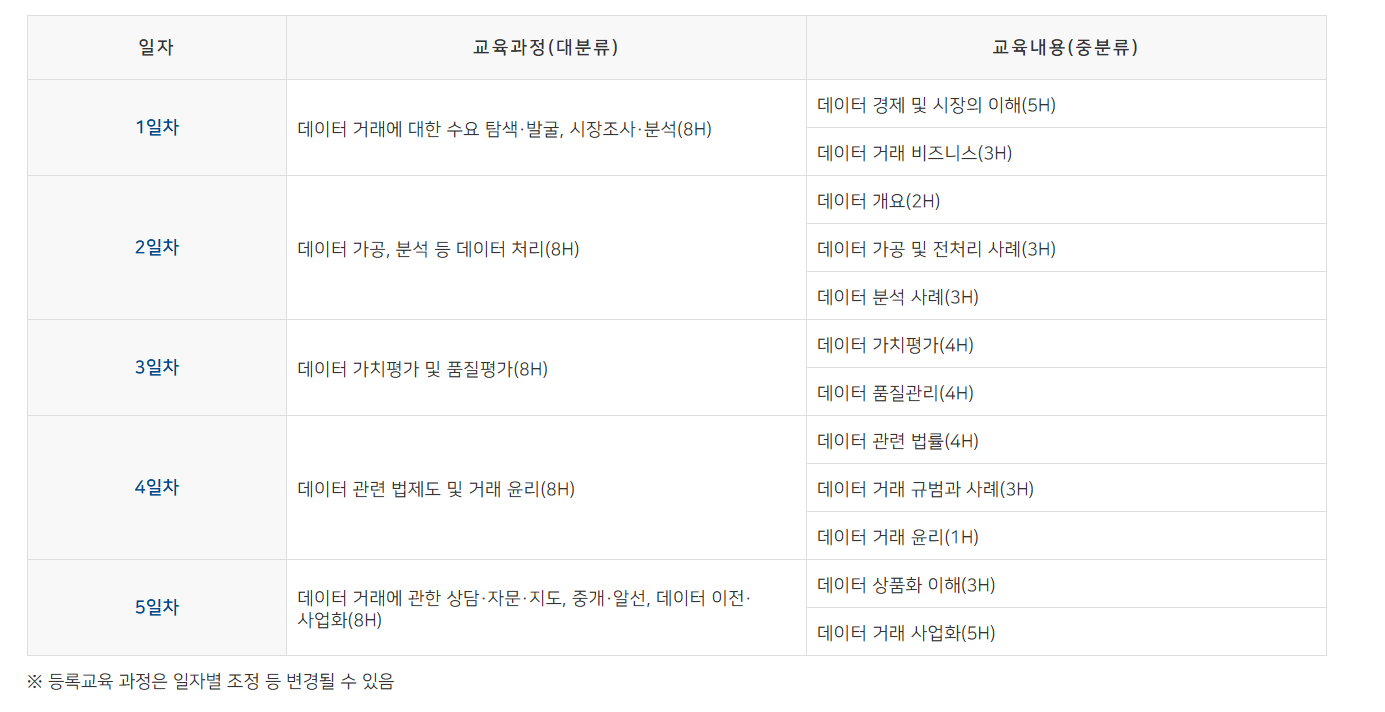
과기정통부, 2026년도 데이터거래사 교육 신청 공고…데이터 전문 인력 양성 본격화
2026년 6월 19일
[진로 탐험] 중학교2학년 대표 | 염우진 ‘바이브 코더’, AI로 에듀테크 생태계를 혁신하다… WJedulab 대표의 실전 창업 스토리
2026년 6월 3일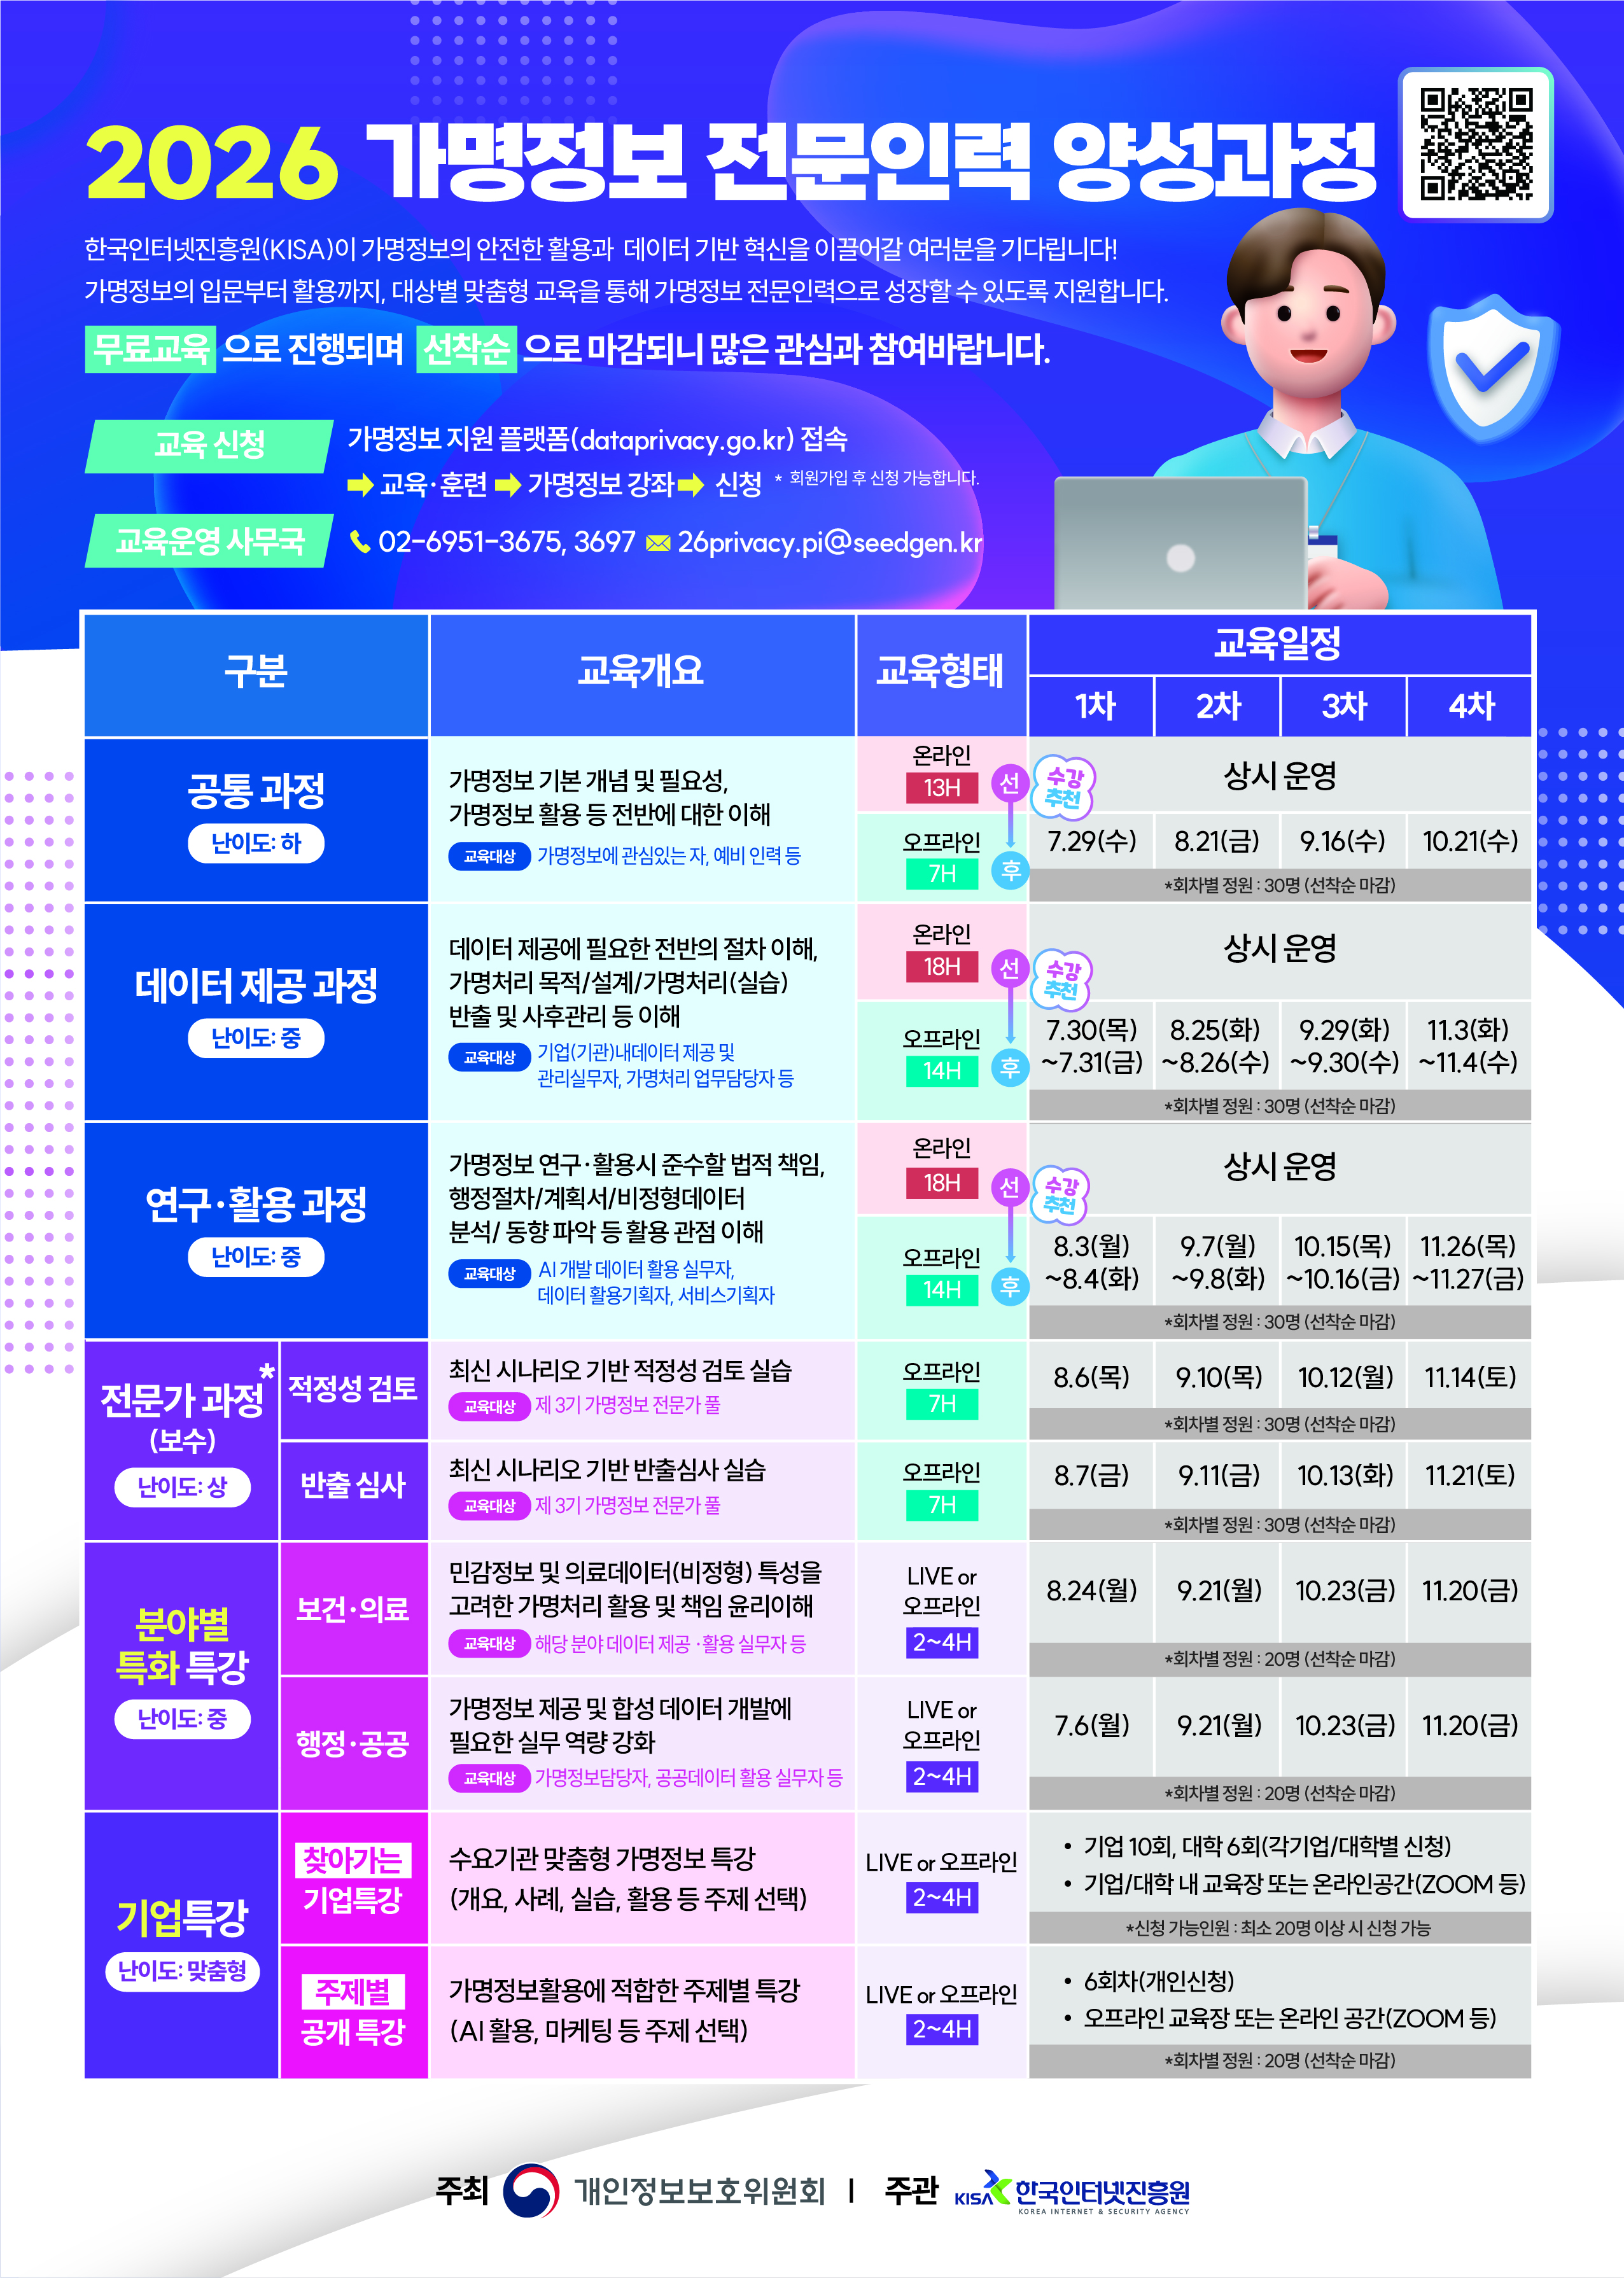
데이터 경제 시대의 핵심 역량, ‘2026년 가명정보 전문인력 양성교육’ 본격 운영
2026년 7월 15일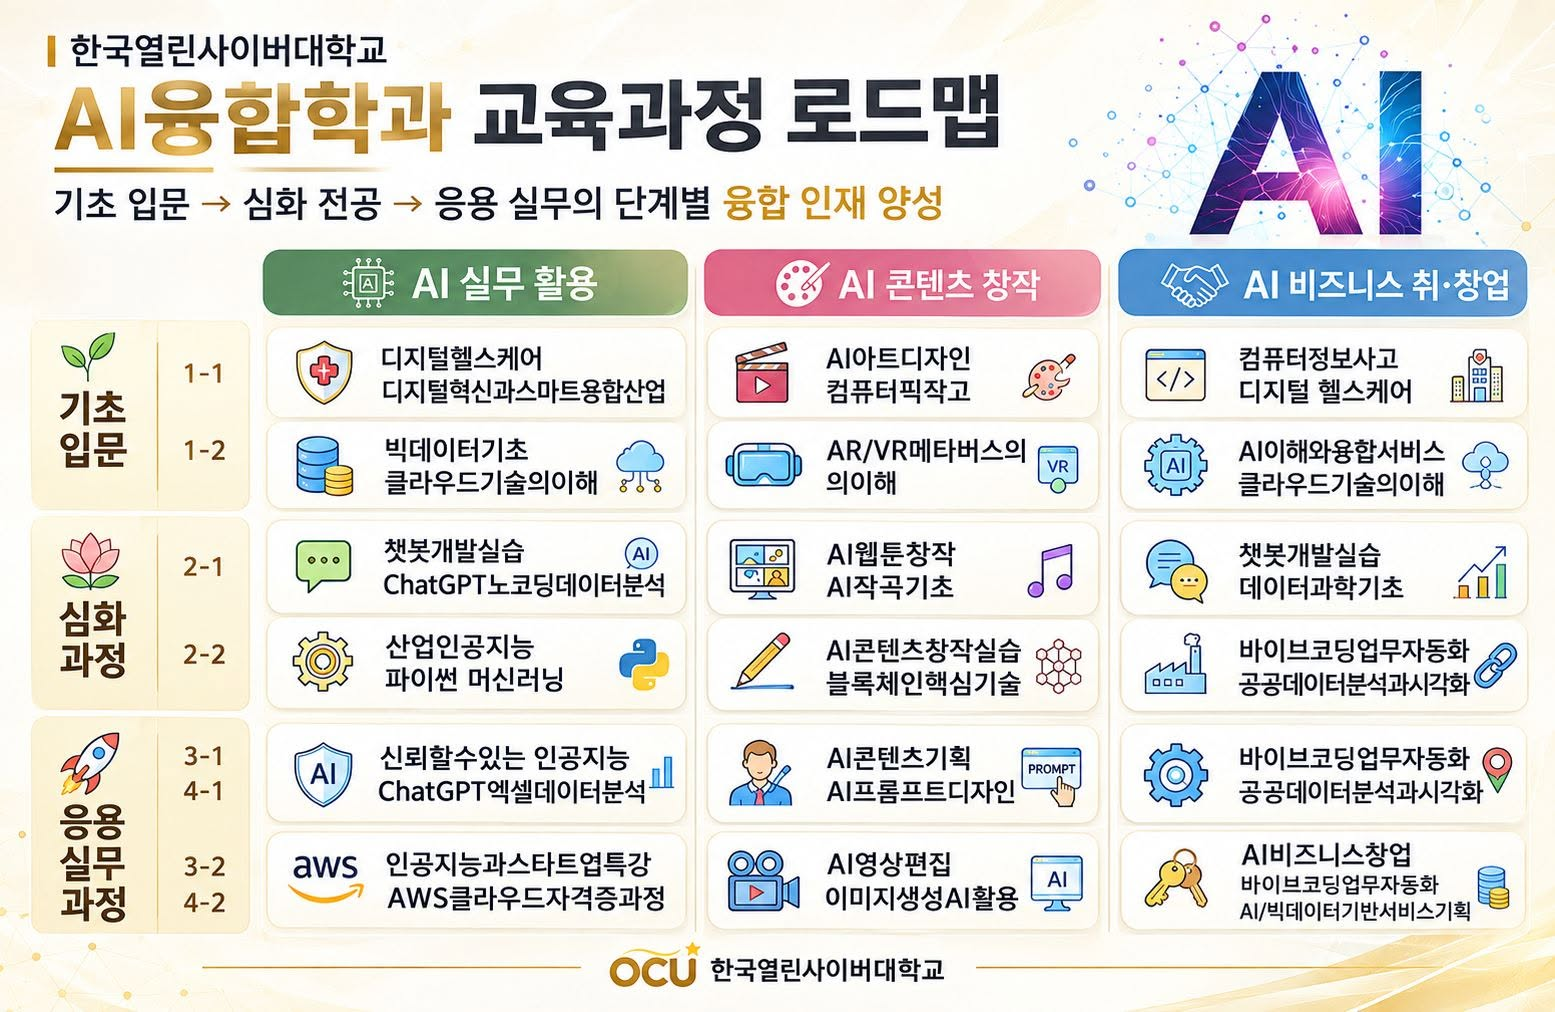
한국열린사이버대학교 AI융합학과, 2027학년도 교육과정 공개… AI 실무 활용 · AI 콘텐츠 창작 · 바이브코딩 · 취·창업을 중심으로,
2026년 10월 12일