최신 침해사고 동향 2026. 10. 31.
공개 PoC 악용되는 라우터 취약점, 금융권 보안 방치로 2중 위험 금융권 보안 관제 체계가 무너지면서 공개된 취약점 악용 공격에 대한 대응 능력까지 상실한 것으로 드러났다. CVSS 9.9 Critical 등급 라우터 취약점과 130개 금융사의 보안패치 미적용이 맞
https://privacynews.kr/s/fb318494### 공개 PoC 악용되는 라우터 취약점, 금융권 보안 방치로 2중 위험
금융권 보안 관제 체계가 무너지면서 공개된 취약점 악용 공격에 대한 대응 능력까지 상실한 것으로 드러났다. CVSS 9.9 Critical 등급 라우터 취약점과 130개 금융사의 보안패치 미적용이 맞물려 금융 인프라에 대한 광범위한 침투 위협을 야기할 수 있다는 우려가 제기된다.
제조사 무응답 상태로 방치된 '거의 완벽한' 취약점
Oray Pugongying X5 Pro 라우터의 CRLF 인젝션 취약점(CVE-2026-116231)은 CVSS 점수 9.9점으로 업계 최고 수준의 위험도를 기록했다. Ser2net 컴포넌트의 입력값 검증 부족으로 원격 공격자가 인증 없이 악의적인 명령을 주입할 수 있다는 점에서 '0-day에 가까운' 실질적 위협으로 평가된다.
더 심각한 것은 공개 PoC(Proof of Concept) 코드까지 유포된 상황이다. 보안 연구원의 책임 있는 공개 절차를 거치지 않은 채 악용 코드가 인터넷에 떠도는 가운데, 제조사는 보안 보고에 응답하지 않고 있다.
이는 개인 사용자뿐 아니라 중소 금융사·핀테크 회사의 네트워크 출입구로 널리 사용되는 라우터라는 점에서 치명적이다. 가정용·소규모 회사의 보안 인식이 낮은 환경에서 패치 없이 방치된 라우터는 침투자의 '거점' 역할을 하기에 충분하다.
금융권 23% 'D등급' 판정... 구조적 무방비 상태 노출
금융감독당국의 정기 보안점검에서 전체 금융회사의 23%인 130곳이 보안패치 미적용 등으로 부적정 판정을 받은 사실은 더 근본적인 문제를 드러낸다.
구체적으로 적발된 내용은:
- 최신 보안패치 미적용: 알려진 취약점을 이미 공개된 패치로 해결할 기회를 외면
- 24시간 관제 체계 미흡: 침투가 발생해도 탐지·대응하지 못하는 상태
- 점검 대상의 약 1/4 수준: 소수 문제가 아닌 구조적 결함
특히 대형 금융사 대비 중소·지역 금융회사의 보안 투자 편차가 크다는 점이 문제다. 규제 선호도가 낮은 영역에서 취약점이 집중되면, 이를 거점으로 한 공급망 공격(Supply Chain Attack)의 진입로가 될 수 있다.
공통 패턴: '알면서도 안 하는' 보안 외면
두 사례의 공통점은 기술적 해결책이 존재하는데 실행되지 않는다는 것이다.
| 측면 | 라우터 취약점 | 금융권 보안 |
|---|---|---|
| 위험도 | CVSS 9.9 (공개 PoC 존재) | 누적 침해 가능성 극대화 |
| 책임 주체 | 제조사 무응답 | 금융사 의무 외면 |
| 비용-편익 | 패치 배포 > 사후 대응 | 보안 투자 > 규제 처벌 |
라우터 제조사는 책임을 회피하고, 금융회사는 규제 경고를 외면하며, 이 공백을 공격자가 채우는 악순환 구조다.
기업·기관의 즉시 대응 방안
1단계 - 긴급 점검
- 네트워크에 Oray Pugongying X5 Pro 7.6.1 라우터 유무 확인
- 만약 운영 중이라면 즉시 구형 모델로 교체 또는 사용 중단
- 해당 라우터를 통한 비정상 트래픽 로그 분석
2단계 - 금융사 대상 권고사항
- 보안패치 관리 프로세스 자동화 도입 (CMDB 기반)
- 24시간 SOC 운영 불가 시 관리형 보안서비스(MSSP) 계약
- 정기 보안 감시 결과를 이사회에 보고 → 책임성 강화
3단계 - 생태계 차원
- 제조사 무응답 취약점에 대한 CERT 강제 공시 제도 추진
- 금융권 보안 미적용 기업에 대한 실명 공개 검토
- 보안패치 비용을 세제 혜택으로 지원
📚 CPPG·ISMS-P 연계 학습 포인트
```
【취약점 관리 프로세스】
ISMS-P 요구사항: 보안약점 분석 및 관리 (제3.12)
- 정기적인 보안검사 → 취약점 식별 (Vulnerability Scanning)
- CVE DB 모니터링 → 영향받는 자산 파악
- SLA 기반 패치 일정 수립 (High: 7일, Critical: 3일)
- 패치 적용 후 검증 및 로깅
CPPG 제3장 보안관리 기준: 제3.12 보안약점 분석
- Critical 취약점은 운영환경 적용 후 3일 내 검증 완료 규정
- 공개 PoC 존재 시 '취약점 공개 단계'로 상향 평가
- 제조사 무응답은 '운영 중단'으로만 해결 가능 (워라운드 인정 X)
실무 체크리스트:
☑ CVE 모니터링 자동
백남정 기자
공학박사 ·ISMS-P 선임심사원(30회) · CBPR 심사원· 숭실대 기업재난관리학과 석사 · 재해경감 인증심사원 · 개인정보보호 및 재해복구 전문 컨설턴트. LH공사 재해경감우수기업 인증심사 수행. 마이데이터 심사원(개인정보 지정기관 심사원)
관련 기사
📌 함께 읽으면 좋은 기사
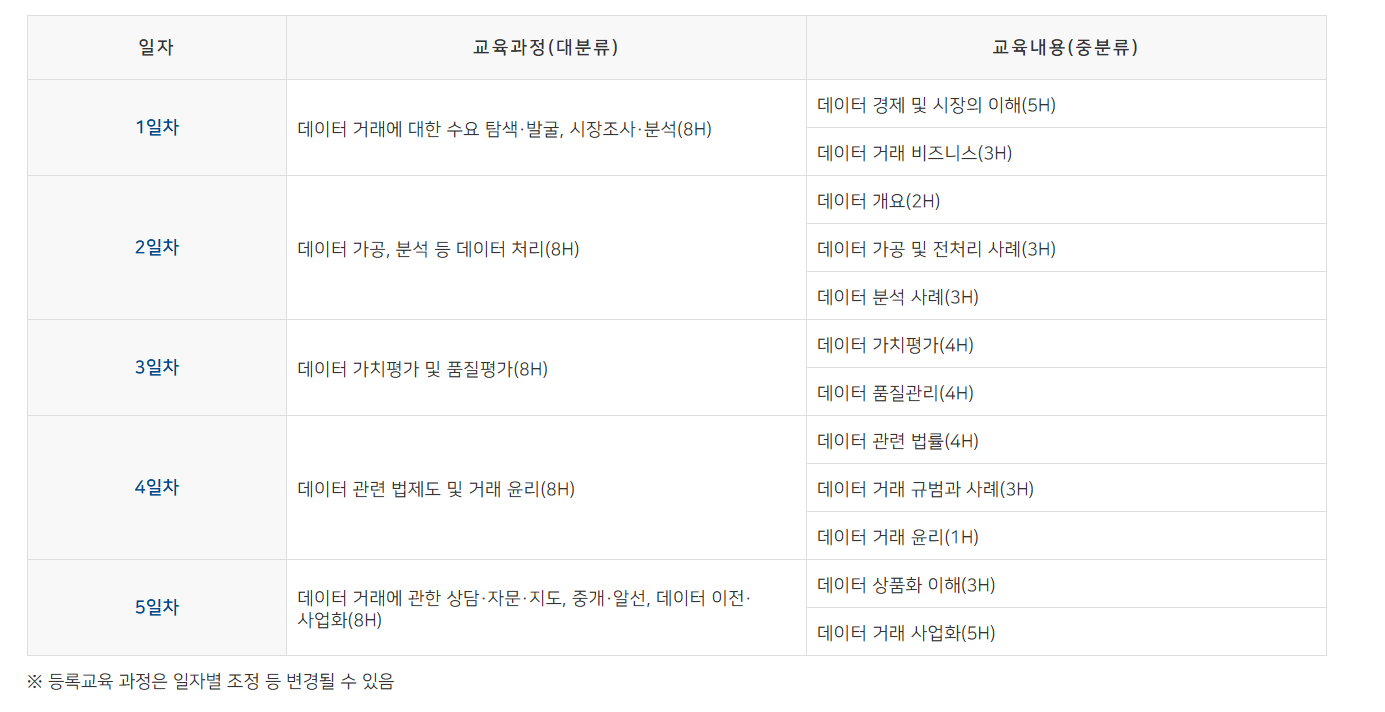
과기정통부, 2026년도 데이터거래사 교육 신청 공고…데이터 전문 인력 양성 본격화
2026년 6월 19일
[진로 탐험] 중학교2학년 대표 | 염우진 ‘바이브 코더’, AI로 에듀테크 생태계를 혁신하다… WJedulab 대표의 실전 창업 스토리
2026년 6월 3일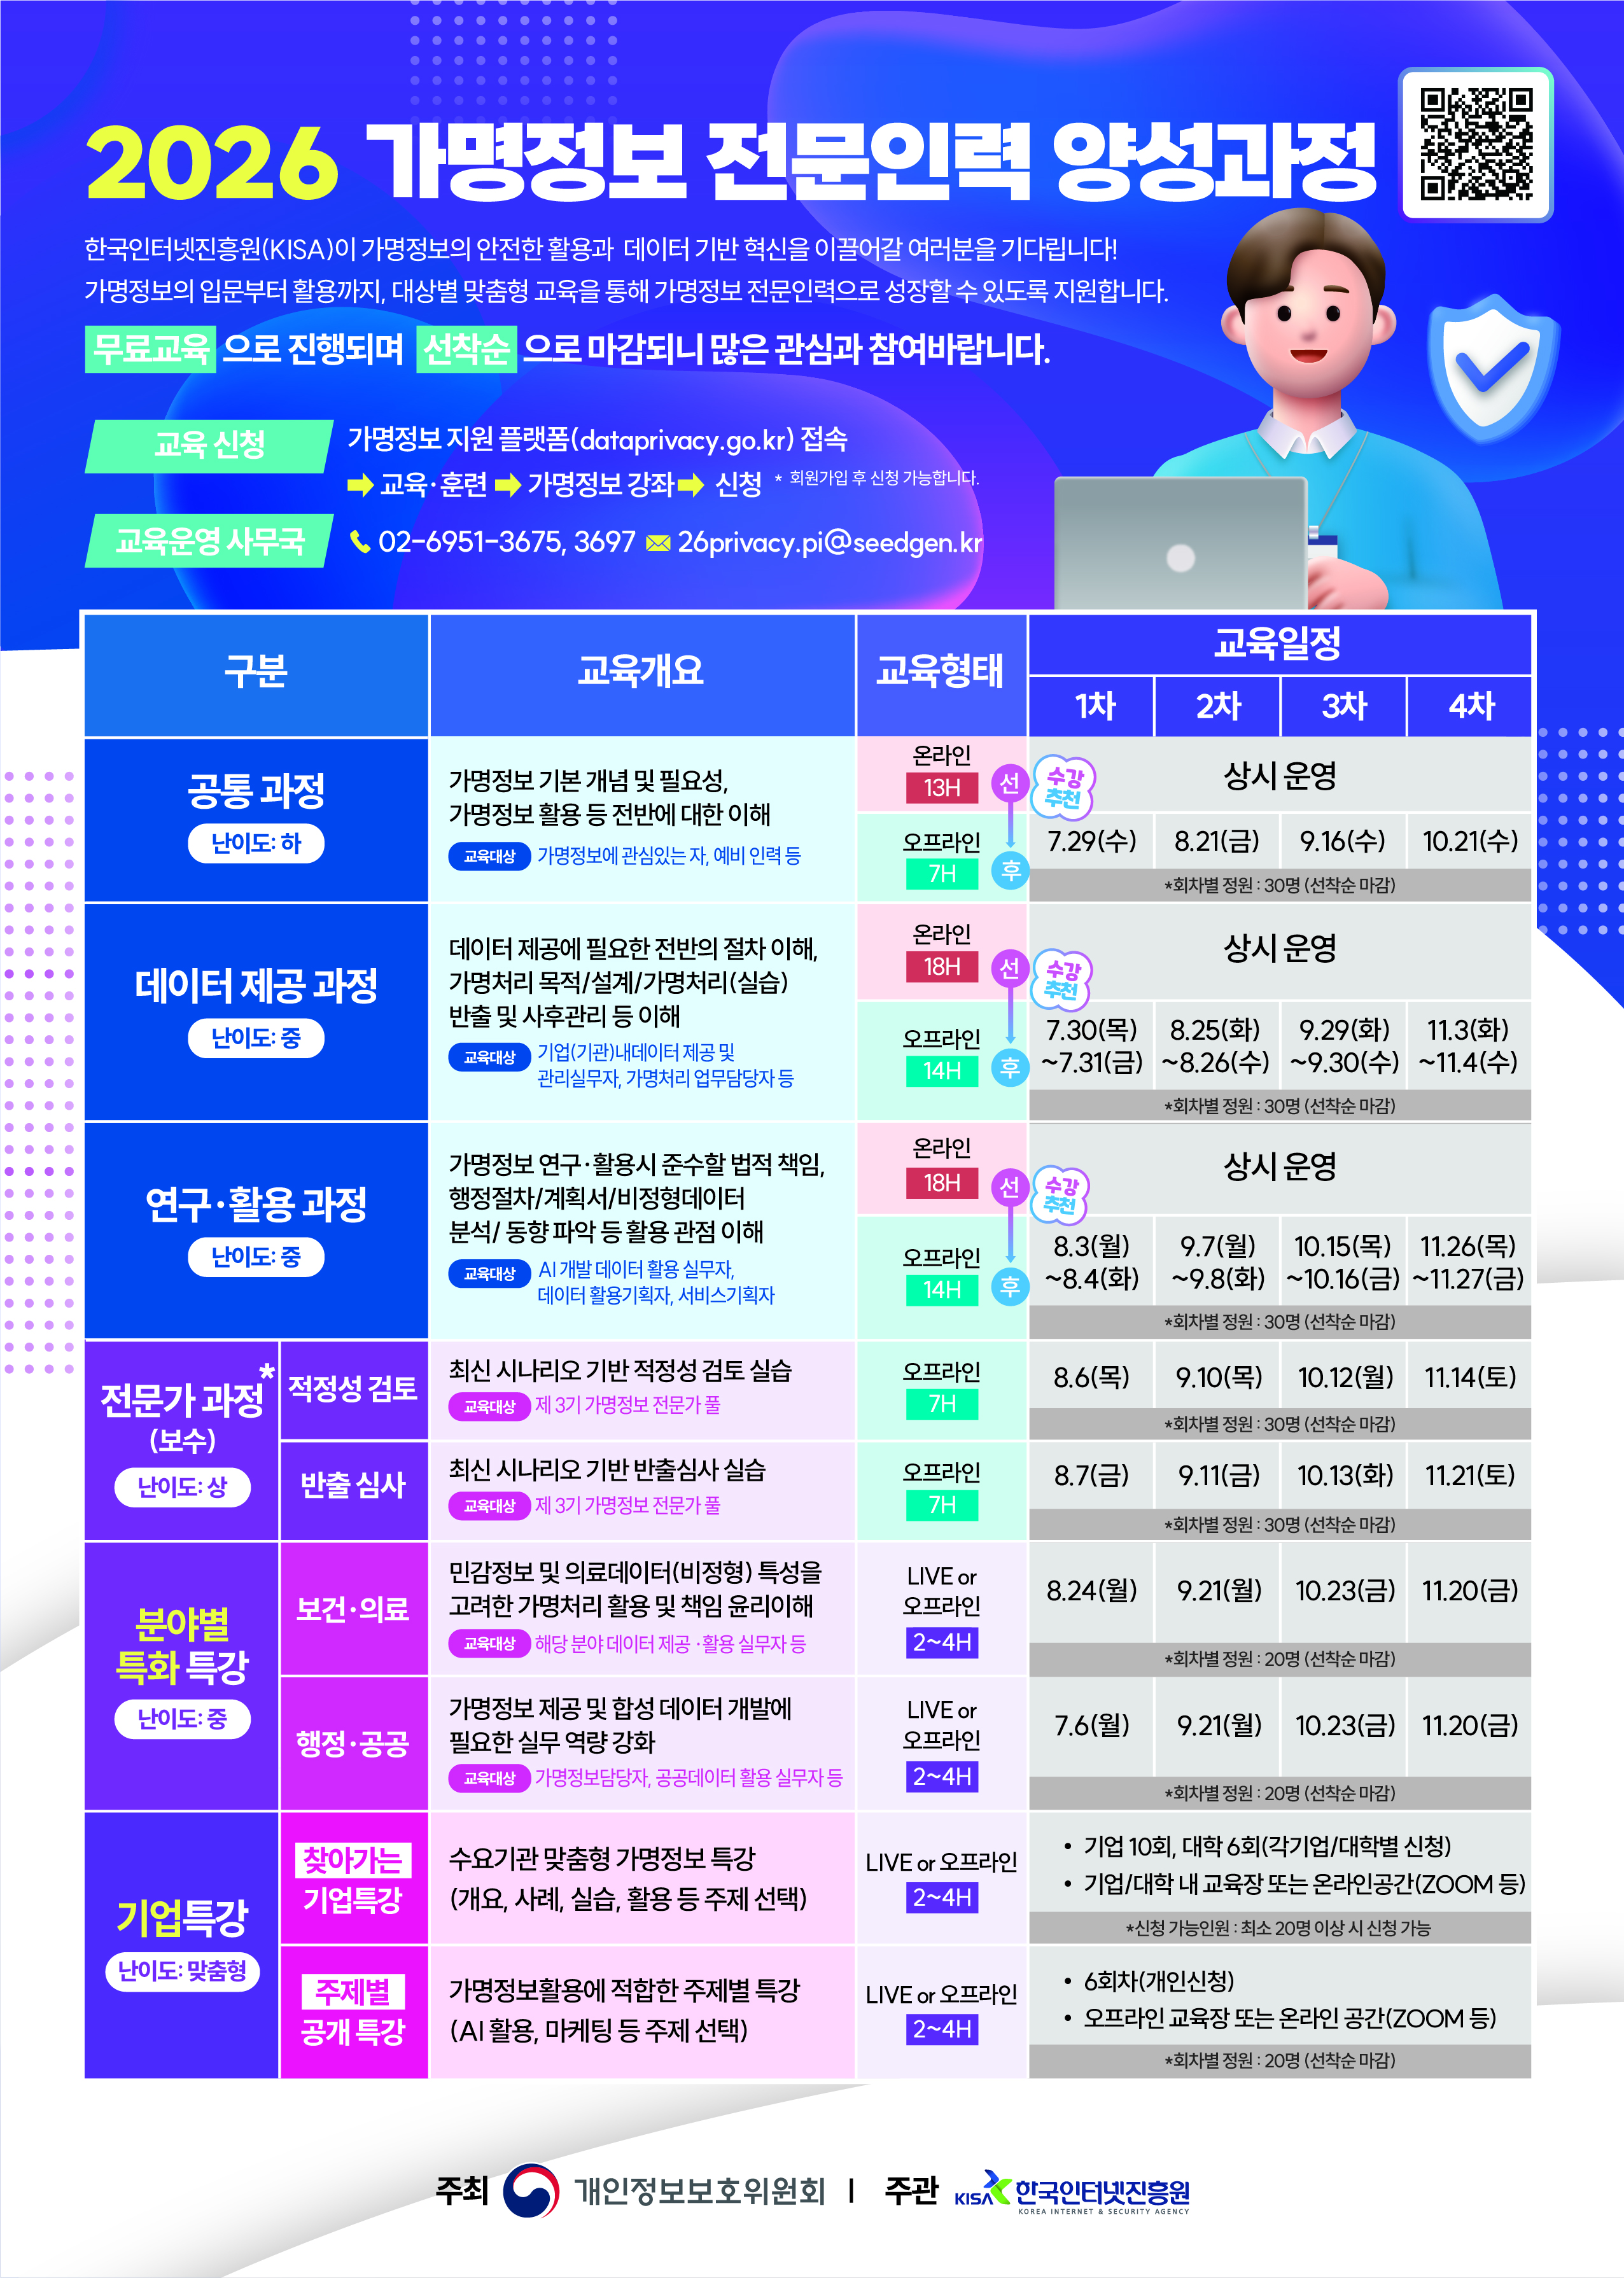
데이터 경제 시대의 핵심 역량, ‘2026년 가명정보 전문인력 양성교육’ 본격 운영
2026년 7월 15일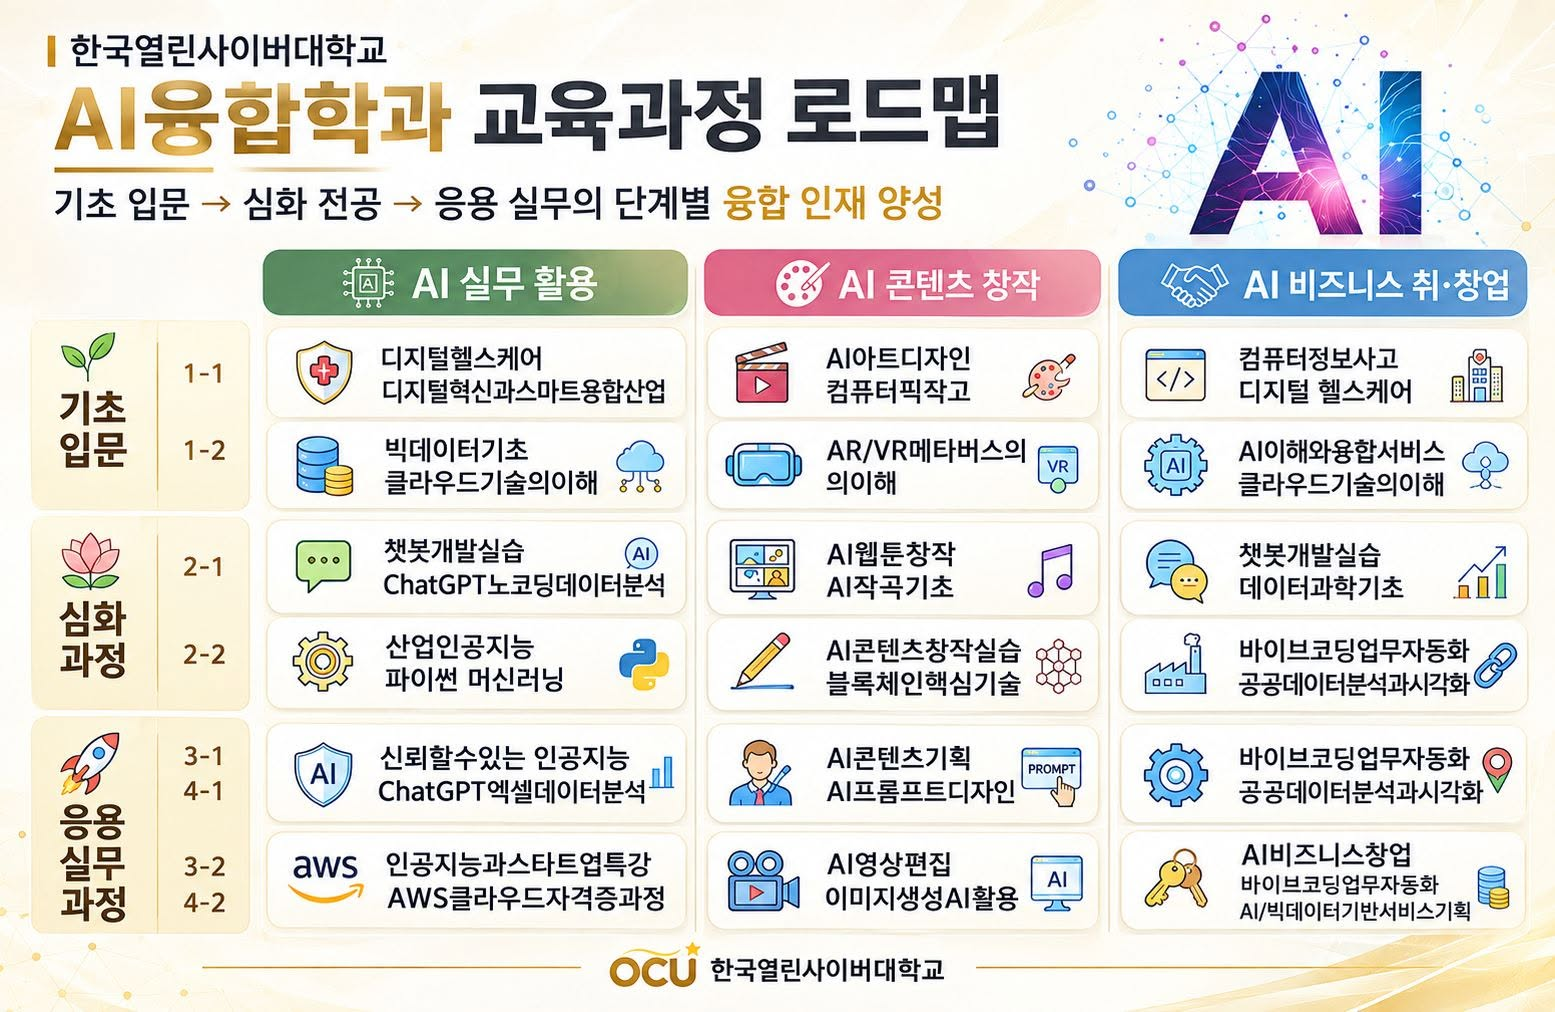
한국열린사이버대학교 AI융합학과, 2027학년도 교육과정 공개… AI 실무 활용 · AI 콘텐츠 창작 · 바이브코딩 · 취·창업을 중심으로,
2026년 10월 12일