🛡️ ISMS-P 선임심사원 · 30회 심사
KISA 지정 ISMS-P 선임심사원으로 국내 주요 기업·공공기관을 대상으로 30회 이상 현장 심사를 수행했습니다. 인증 준비 단계부터 심사 당일 대응까지 실무 관점의 분석과 컨설팅을 제공합니다.
🔍 취재 전문 영역
개인정보보호법 해석 및 실무
개인정보보호법 조문별 해석, 처리방침 작성, 동의 이슈, 개인정보 처리 단계별 기준을 현장 심사 경험 기반으로 분석. 개정 이슈와 규제기관 가이드라인을 신속하게 해설.
ISMS-P 인증 컨설팅 및 심사
30회 이상 ISMS-P 현장 심사 수행 경험. 인증 준비 기업을 위한 갭 분석·통제항목 이행·심사 대응 컨설팅. 인증 취득 후 유지 전략까지 원스톱 지원.
가명정보 처리·활용·결합
개인정보보호법 제28조의2~7 가명정보 규정 전문 해설. 가명처리 기법·결합전문기관 활용·반출심사 절차·안전조치 요건을 실무 수준으로 분석.
AI 개인정보보호·AI보안
AI 시스템의 개인정보 처리 법적 쟁점, AI기본법 대응, 생성형 AI 학습 데이터 적법성, AI 에이전트 규제 동향을 심층 취재·분석.
글로벌 규제 동향 (GDPR·CPRA)
EU GDPR, 미국 CPRA·CCPA, 아시아 개인정보보호 규제를 국내 실무에 적용 가능한 시각으로 해설. 국내 기업의 해외 진출·글로벌 컴플라이언스 대응 지원.
재해복구(BCP·DR)·업무연속성
재해경감 인증심사원 자격 보유. 기업 업무연속성 계획(BCP) 수립, 재해복구 아키텍처 설계, DR 실습·훈련 가이드를 학술·실무 관점에서 제공.
경력 및 활동
현재
개인정보보호뉴스
발행인·편집인·청소년보호책임자
개인정보보호·가명정보·정보보안·재해복구 분야 전문 미디어 운영. 법령 해석부터 사고 분석까지 실무 정보 제공.
미디어발행인편집인현재
테크파이(TechFi)
대표 — AI·개인정보보호 컨설팅
기업 개인정보보호 수준 평가, ISMS 컨설팅, AI보안 강의, 개인정보보호 집합교육 운영.
컨설팅AI보안강의지속
KISA / 인증기관
ISMS-P 선임심사원 — 30회 심사 수행
정보보호 관리체계(ISMS-P) 현장 심사 30회 수행. 기업 정보보호 실태 현장 점검 전문.
ISMS-P선임심사원KISA지속
개인정보보호위원회
개인정보보호 전문강사
개인정보보호위원회 지정 전문강사. 공공·민간기관 개인정보보호 교육 출강.
전문강사개인정보보호위원회교육학력
숭실대학교
기업재난관리학과 석사 / 공학박사 (정보보호)
비즈니스 연속성(BCP)·재해복구(DR) 학문적 기반. 정보보호 공학박사 학위 취득.
공학박사숭실대BCP
전문 분야
백남정 기자의 글12건
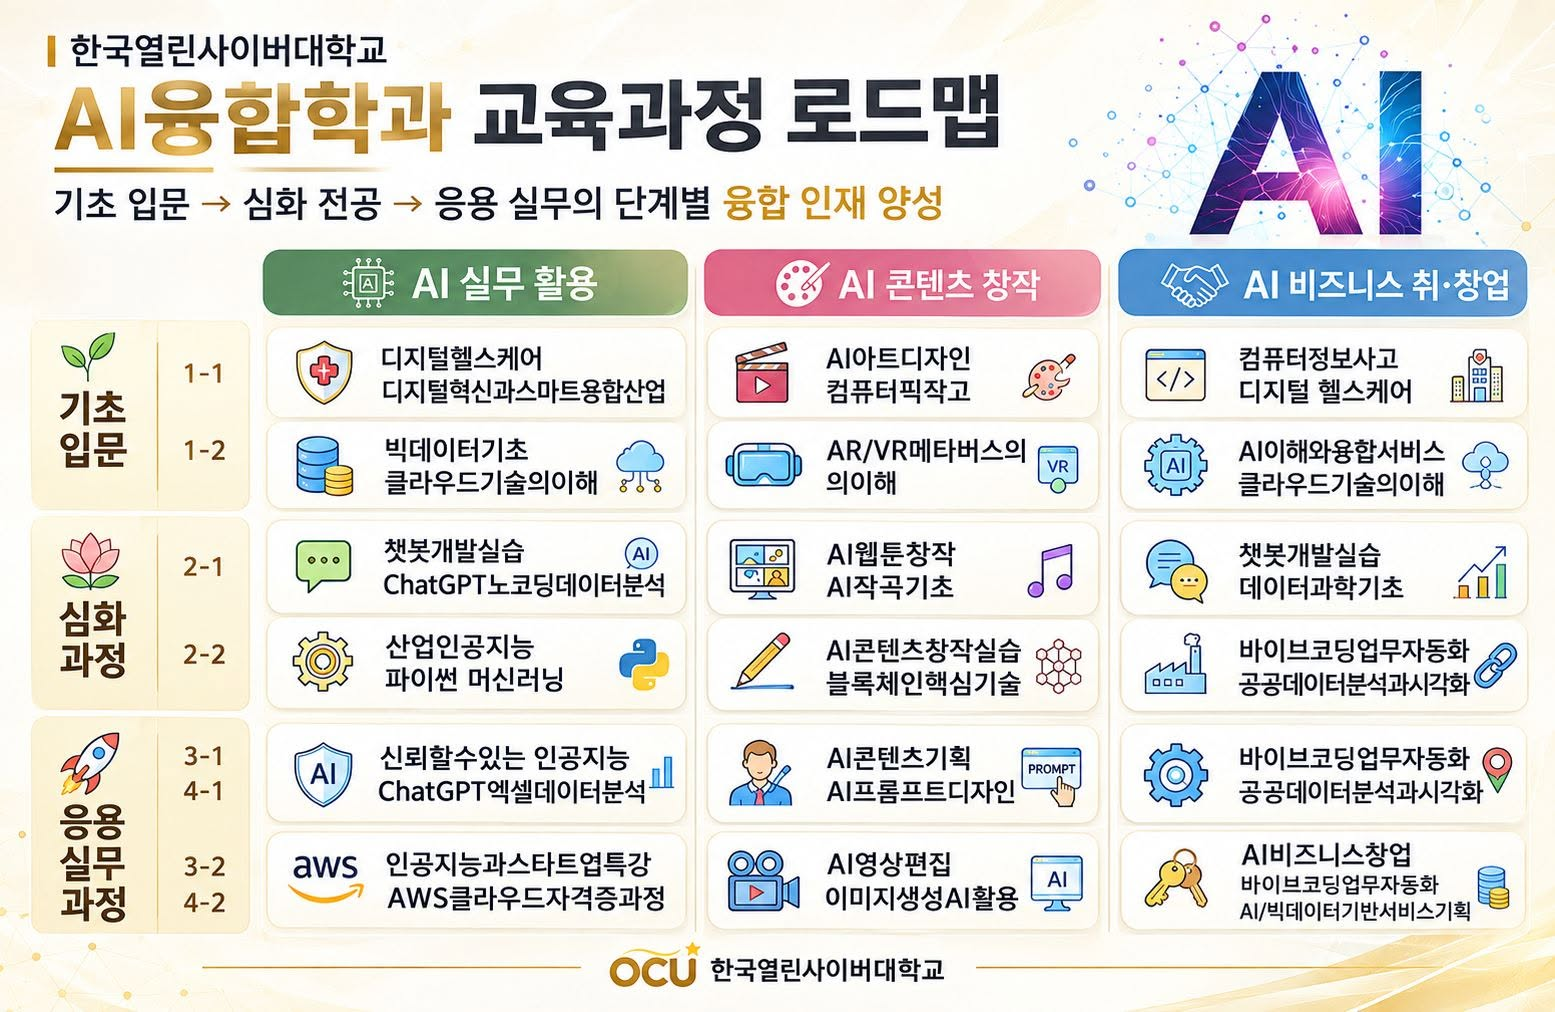 인공지능2026년 10월 12일조회 1한국열린사이버대학교 인공지능융합학과, 2027학년도 교육과정 공개…AI 실무부터 빅데이터·클라우드까지
한국열린사이버대학교 인공지능융합학과가 2027학년도 교육과정을 공개했다. AI·빅데이터·클라우드 3개 트랙을 중심으로 '신뢰할 수 있는 인공지능' 과목을 포함, 규제 대응형 실무 인재 양성을 목표로 한다.
- 과징금·제재2026년 10월 12일최신 침해사고 동향 2026. 10. 12.
금융권 '인증 무용지물' 현실화…AI 해킹 2대 위협 동시 발생 중국발 해킹 도구와 AI 크리덴셜 스터핑으로 금융기관이 몇 달 사이 200건 이상 침해당했다. ISMS-P 인증을 받은 기관들도 연쇄 피해를 입으면서 기술 인증만으로는 신규 위협에 대응 불가능함이 현실화
- 침해사고2026년 10월 12일최신 침해사고 동향 2026. 10. 12.
"ISMS-P 인증도 뚫렸다"…금융권 보안 3중 위기 신호 최근 부산은행 개발자 정보 유출, KT 해킹사고 은폐, AI 기반 크리덴셜 스터핑 공격까지 연쇄 침해가 발생하면서 국내 금융보안 체계의 근본적 허점이 노출되고 있다. ISMS-P 인증 기관들조차 신규 위협 앞
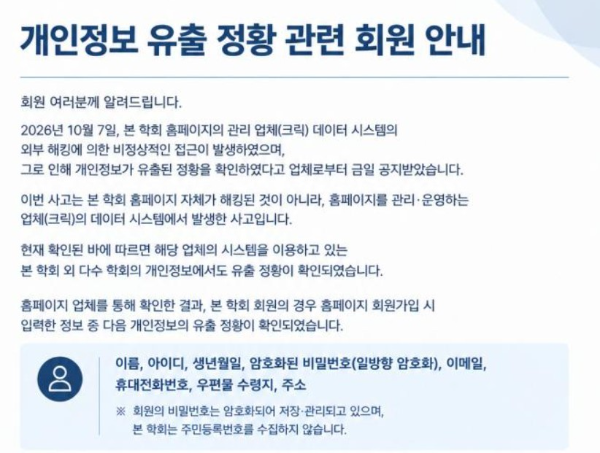 침해사고2026년 10월 12일조회 1국내 학술단체 6곳 회원 개인정보 대규모 유출…홈페이지 유지보수 위탁업체 해킹이 원인
국내 학술단체 6곳이 홈페이지 유지보수 위탁업체 '㈜크릭인텍' 해킹으로 연쇄 침해를 당해 회원 성명·계좌번호 등 주요 개인정보가 대규모 유출됐다.
- 침해사고2026년 10월 12일조회 1부산은행 개인정보 유출 사고, 임직원 보안교육 투자 미흡이 핵심 원인
개발자 신상정보 유출로 스피어 피싱 위험 증가. 지방은행의 보안교육 투자 부족이 타깃형 공격에 취약한 환경을 조성한 것으로 분석됐다.
- 침해사고2026년 10월 12일조회 2KT 해킹사고 은폐 의혹, ISMS-P 인증 취소 위기…증거인멸 정황 포착
2026년 국정감사에서 KT의 해킹사고 축소·은폐 의혹이 제기됐다. 침해 서버 임의 폐기 및 허위 보고 정황이 드러나며 과기부·개보위가 제재 검토에 나섰다.
- 침해사고2026년 10월 12일조회 1금감원/금융당국의 역할
금융권 203건 개인정보 유출, 중국발 AI 해킹 도구 적발…"책임규명 전무" 심각 금감원이 금융권의 203건 개인정보 유출 사고에서 중국발 AI 기반 침투테스트 플랫폼 'ARTEX'의 흔적을 확인했다. 2026년 국정감사 자료가 공개한 이 결과는 증가하는 고도화된
- 개인정보보호2026년 10월 12일조회 2개인정보보호위원회 2026년 10월 인사발령 단행, 조직 개편 신호탄
개인정보보호위원회가 2026년 10월 7일 정부인사 발령을 단행했다. 운영지원과 중심의 이번 인사는 조직 내부 역량 강화와 업무 효율화를 위한 조치로 풀이된다.
- 침해사고2026년 10월 12일조회 2금융권 개인정보 유출 203건 발생, 중국발 AI 해킹툴 'ARTEX' 흔적 포착
2026년 국정감사 자료에 따르면 책무구조도 도입 이후 금융사고 203건이 발생했으나 책임규명과 제재는 전무한 것으로 드러났다. 금감원은 해킹 IP 28개를 특정해 금융사에 전파했다.
- 침해사고2026년 10월 12일조회 21단계: 즉각적 조치
민감정보 노출·AI 해킹 동시 악화…'종교기관·금융권' 보안 공백 드러나 2024년 10월 금융·공공·종교기관을 타격한 AI 기반 크리덴셜 스터핑 공격과 대형교회의 신자정보 대량 유출 사고가 연이어 발생하면서, 국내 주요 기관의 개인정보 보안 체계가 심각한 위기에 직
- 침해사고2026년 10월 11일조회 1CI(연계정보) 유출 시 변경 불가 문제점, 유효기간 도입 필요성 제기
주민번호 기반 생성되는 CI는 유출돼도 변경이 사실상 불가능한 구조적 문제 보유. 최형두 의원, CI 유효기간 도입 등 제도 개선 촉구
- 침해사고2026년 10월 11일조회 1최신 침해사고 동향 2026. 10. 11.
종교 신념까지 노출된 대형교회 정보유출, 민감정보 보호의 허점 드러내다 국내 대형교회에서 신자 개인정보 대량 유출 사고가 발생했다. 종교·신념 같은 민감정보가 포함돼 피해 규모가 심각한 상황. 전문가들은 종교기관의 정보보호 수준이 일반 기업에 미치지 못하고 있다고 지