개인정보 침해사고 뉴스
실제 언론 보도 기반 개인정보 해킹·유출·침해사고 기사 아카이브
총 수집 건수
158건
이번 달 신규
74건
최신 기사
2026년 6월 29일
총 158건
한국식품산업협회 회원사 170곳 개인정보 11만건 유출... 비밀번호·연락처 노출
한국식품산업협회 산하 170개 회원사의 개인정보 11만건 이상이 유출된 정황이 포착됐다. 비밀번호, 연락처 등 민감정보가 포함된 것으로 알려져 대규모 2차 피해 우려가 제기된다.
AI 프록시 서버 LiteLLM, CVSS 9.8점 치명적 취약점…API 키 탈취 위험
오픈소스 AI 게이트웨이 LiteLLM에서 인증 우회를 통한 원격 공격이 가능한 치명적 보안 취약점이 발견됐다. 해당 취약점은 CVSS 9.8점으로 '심각' 등급에 해당하며, API 키와 프롬프트 데이터 등 민감정보가 무방비 상태로 노출될 수 있어 긴급 패치가 배포됐다

빗썸, 암호화폐 '오더북' 해외공유로 과징금 2.1억…국외이전 규정 위반 첫 제재
--- 개인정보보호위원회가 암호화폐 거래소 빗썸에 대해 개인정보 국외이전 규정 위반으로 과징금 2억 1,000만 원을 부과하고 시정명령을 의결했다. 국정감사에서 오더북(Order Book) 데이터의 해외 공유 적법성 문제가 제기되면서 본격 조사가 이뤄진 결과다. 가상
티빙 1,953만 명 개인정보 유출, CI·DI 포함 역대급 사고…2차 피해 비상
--- 국내 대표 OTT 플랫폼 티빙에서 1,953만 명의 개인정보가 유출되는 초대형 침해사고가 발생했다. 특히 변경이 불가능한 CI(연계정보)·DI(중복가입확인정보)까지 포함되어 장기적인 2차 피해가 우려되며, 개인정보보호위원회가 민관합동조사단을 긴급 투입해 원인
보안기업도 뚫렸다…Klue 해킹으로 CrowdStrike 등 글로벌 보안사 기밀 다크웹 유출
--- 시장정보 플랫폼 Klue가 해킹당하면서 CrowdStrike, Netskope 등 글로벌 보안기업들의 비즈니스 전략과 고객 정보가 다크웹에 대량 유출됐다. 보안 솔루션을 제공하는 기업들마저 공급망 공격에 속수무책으로 당한 셈이다. 국내에서도 스타트업 플랫폼의
글로벌 보안기업도 뚫렸다…공급망 공격, SaaS 플랫폼이 새 표적
시장 정보 플랫폼 Klue 해킹으로 CrowdStrike 등 유명 보안기업 정보가 다크웹에 유출됐다. 보안기업조차 외부 SaaS 의존도가 높아지면서 '신뢰 기반 공급망'이 공격의 핵심 통로로 부상하고 있다. --- 사례 1: Klue 플랫폼 침해, 보안기업 연쇄
공급망 공격의 역설: 보안기업마저 뚫렸다…연쇄 피해 확산
글로벌 사이버 보안 기업들이 공급망 공격에 잇따라 노출되며, '보안의 보안'이 화두로 떠올랐다. 국내에서도 공공 플랫폼의 취약점 방치로 예비 창업자 정보가 유출되는 등 제3자 리스크 관리의 심각한 허점이 드러났다. --- 사례 1: Klue 플랫폼 공격, 보안기업
크롬 확장프로그램 공급망 해킹·정부 플랫폼 취약점 방치…보안 관리 사각지대 드러나
AI 보안기업 Cyberhaven, 피싱으로 개발자 계정 탈취돼 400만 사용자 위험 노출. 창업진흥원 '모두의창업'은 IDOR 취약점 1년간 방치해 예비 창업자 정보 유출. 공급망 보안과 취약점 관리 체계의 근본적 허점이 동시에 드러났다. --- 사례 1: Cy
공급망 해킹부터 정부 플랫폼 방치까지…보안 사각지대가 부른 대규모 정보유출
AI 보안기업 확장프로그램 해킹으로 400만 사용자 위험, 정부 창업 플랫폼은 1년간 취약점 방치 --- 사례 1: Cyberhaven 크롬 확장프로그램 공급망 공격 AI 보안 전문기업 Cyberhaven이 아이러니하게도 자사 보안 허점으로 대규모 정보유출 위기
정부 창업 플랫폼 '모두의창업', 감사 지적에도 방치…결국 대규모 정보유출로 이어져
정부 주도 창업 지원 플랫폼에서 보안 취약점이 1년 넘게 방치되어 창업자 개인정보와 아이디어가 무단 유출되는 사고가 발생했다. 크롬 확장프로그램 해킹 사례와 함께 '접근권한 관리'와 '기술적 보호조치'의 중요성이 다시금 부각되고 있다. --- 사례 1·2: '모두
정부 '모두의창업' 개인정보 무단접근 사고...ISMS-P 접근통제 점검 필요
2026년 정부 주도 창업 프로젝트 '모두의창업'에서 합격자 비공개 정보 무단접근 사고 발생. 접근권한 관리 미흡이 원인으로 지목되며 ISMS-P 접근통제 강화 필요성 대두.
창업진흥원, 2025년 보안감사서 TLS 프로토콜 등 보안취약점 다수 발견…'모두의창업' 아이디어 유출 사고 배경
중기부 '모두의창업' 개인정보 운용기관인 창업진흥원이 2025년 보안감사에서 전송계층보안(TLS) 프로토콜 미적용 등 다수의 보안취약점으로 감점받은 것으로 확인됐다.
크롬 확장프로그램 해킹으로 수백만 사용자 개인정보 유출 위험... Cyberhaven 사례 분석
2024년 크리스마스, AI 기반 데이터 보안 기업 Cyberhaven의 크롬 확장프로그램이 해킹당해 수백만 사용자의 쿠키·계정정보 탈취 위험에 노출됐다. 공급망 공격의 새로운 위협 사례.
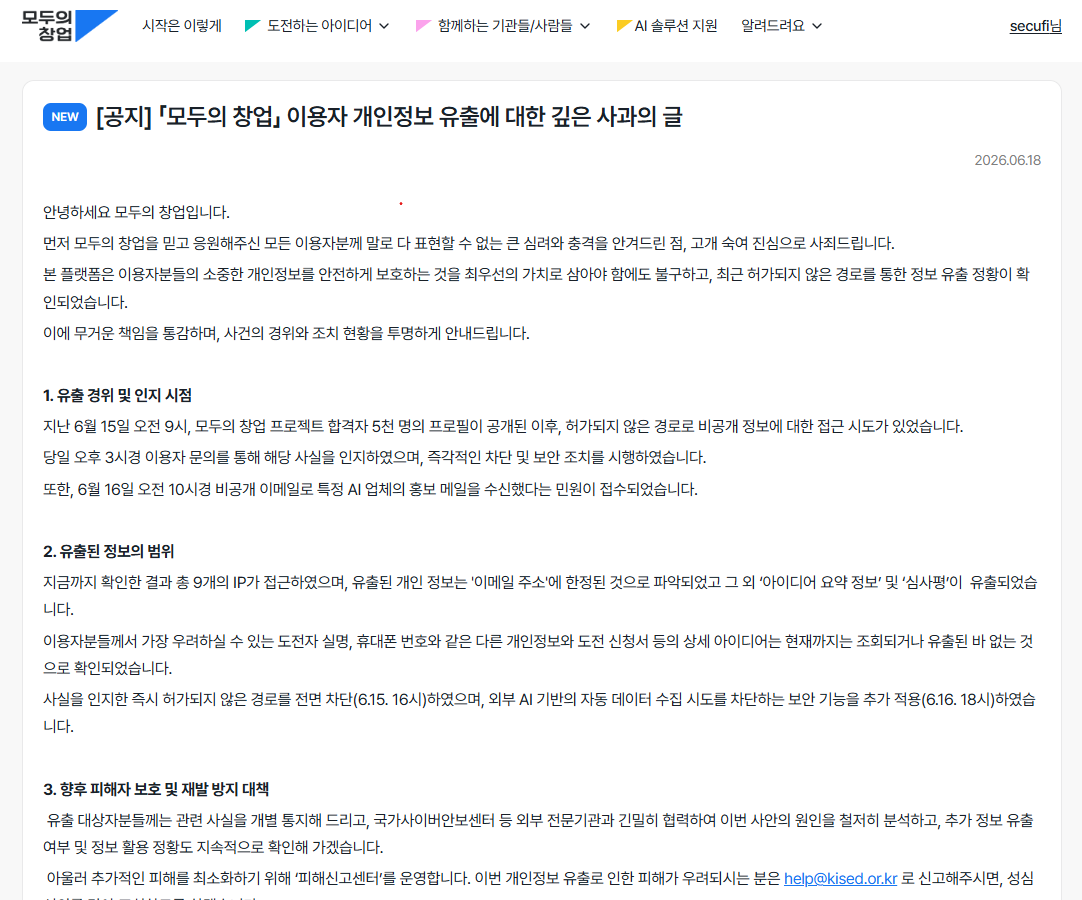
공공 창업플랫폼 '모두의 창업' 6만 명 개인정보 유출…AI 수탁업체 T사 보안 부실이 발단
중소벤처기업부·창업진흥원 운영 공공 창업플랫폼 '모두의 창업'에서 AI 수탁업체 '트리플오스'의 보안 취약점으로 이용자 6만 명의 개인정보와 사업 아이디어가 유출됐다. 개인정보보호위원회가 조사에 착수했으며, 공공기관의 위탁업체 보안 관리 체계 전면 재점검이 요구된다.
공공 창업플랫폼 '모두의 창업' 6만명 정보유출…수탁자 관리 부실 재조명
--- 중소벤처기업부·창업진흥원이 운영하는 정부 대표 창업지원 플랫폼에서 대규모 개인정보 유출 사고가 발생했다. AI 솔루션 수탁업체의 보안 취약점이 원인으로, 공공기관의 수탁자 관리·감독 체계에 대한 근본적 재검토가 요구된다. --- 사고 개요 '모두의 창업
창업지원 플랫폼서 6만명 정보 유출… 수탁자 관리 '사각지대' 드러나
중소벤처기업부와 창업진흥원이 운영하는 '모두의 창업' 플랫폼에서 약 6만 명의 개인정보가 유출되는 사고가 발생했다. AI 솔루션 수탁업체의 보안 관리 소홀이 직접적 원인으로 지목되면서, 공공기관의 수탁자 관리·감독 체계에 대한 근본적인 점검 필요성이 제기되고 있다.
쿠팡 개인정보 유출 집단분쟁조정 재개…피해자 추가 모집 26일까지
개인정보 분쟁조정위원회가 쿠팡의 개인정보 유출 사건에 대해 중단됐던 집단분쟁조정 절차를 재개했다. 2건의 신청사건을 병합 처리하며, 6월 26일까지 추가 피해자를 모집한다. 국내 최대 이커머스 플랫폼의 개인정보 유출 사건인 만큼 조정 결과가 업계 전반에 미칠 파급력에
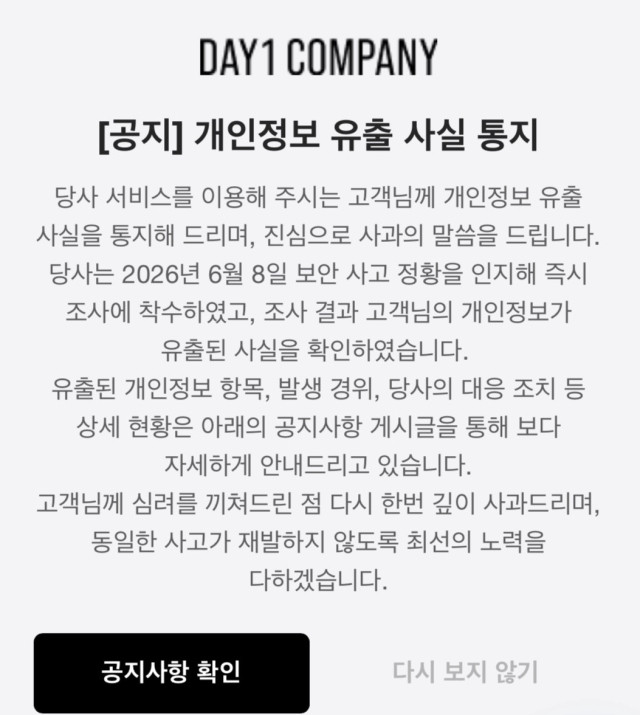
패스트캠퍼스·콜로소 등 8개 브랜드 개인정보 유출…깃허브 계정 탈취가 발단
데이원컴퍼니 산하 패스트캠퍼스·콜로소 등 8개 브랜드에서 깃허브 계정 탈취로 대규모 개인정보가 유출됐다. 자택 주소·배송 메모까지 노출돼 개보위 조사 가능성이 제기된다.